Claude Code 2.1.288'den 2.1.295'e: hook'lar artık kapalı başarısız olabiliyor ve bir dizi izin kontrolü düzeltmesi
Bir haftada sekiz Claude Code sürümü hook'lara onFailure block ekledi, birçok izin kontrolü açığını kapattı ve Haiku 5.5'i varsayılan Haiku yaptı.
Bu yazıda
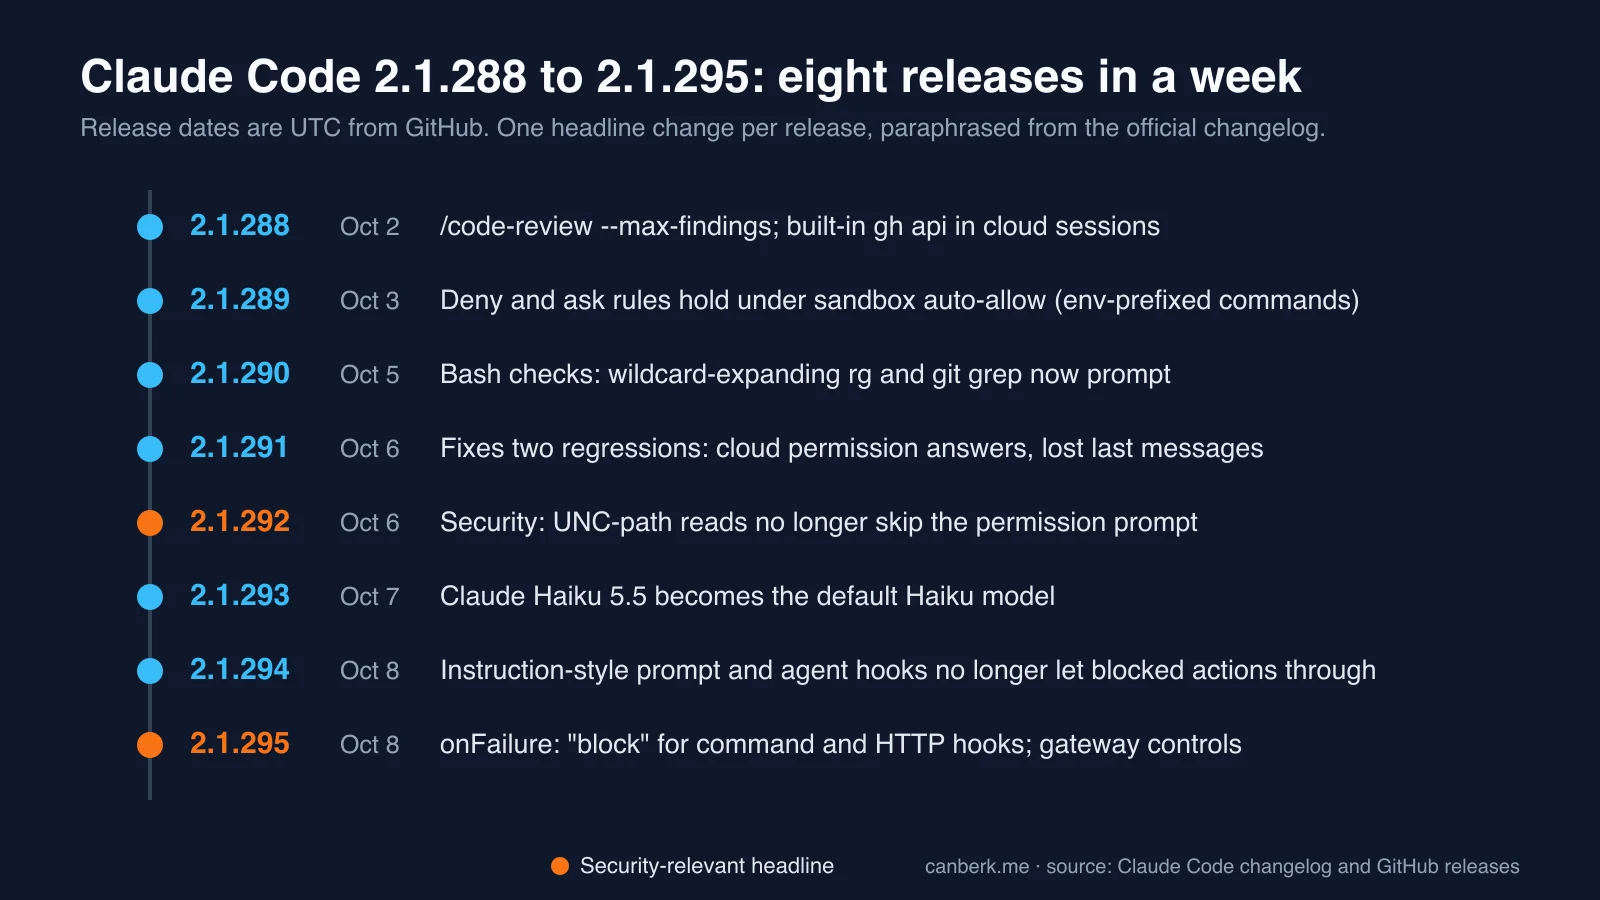
Claude Code yedi günde sekiz sürüm yayımladı: 2 Ekim’deki 2.1.288’den 8 Ekim 2026’daki 2.1.295’e. Hook’ları koruma katmanı olarak kullanan ekipler için başlık, yeni onFailure: "block" ayarı. Onun arkasında sekiz sürüme yayılmış uzun bir izin kontrolü düzeltmeleri dizisi var; yani yalnızca en son notu okuyup güncellemek çoğunu kaçırır. Her sürümün değişiklik günlüğü maddelerini okuduk ve sürüm tarihlerini GitHub’dan kontrol ettik. Düzeltmeleri test etmedik ve değişiklik günlüğünde CVE kimliği yok.
Hook’lar artık kapalı başarısız olabiliyor mu?
Evet, isterseniz. 2.1.295, komut ve HTTP hook’ları için onFailure: "block" ekliyor. Başlayamayan, zaman aşımına uğrayan ya da beklenmedik kodla çıkan bir hook, koruduğu eylemi geçirmek yerine engelliyor.
Daha önceki iki düzeltme aynı kaygıya başka yönlerden değiniyor:
- 2.1.294: “Şu komutları engelle…” gibi talimat olarak yazılmış
promptveagenthook’ları, engellemesi gerekeni geçiriyordu. Bu düzeltildi. Talimat olarak yazılmış Stop ve SubagentStop prompt hook’ları da (“build bozuksa devam et” gibi) artık daha iyi değerlendiriliyor; yani Claude’un erken durma ihtimali azalıyor. - 2.1.295: bir eklenti hook’una çok iç içe bir araç girdisi, hata vermeden kesilmiş olarak verilebiliyordu; yani bir koruma hiç görmediği içeriği geçirebiliyordu. Değişiklik günlüğü bunu düzeltilmiş olarak listeliyor. Bu eklentilere “mod” diyor.
Hangi izin kontrolleri sıkılaştırıldı?
Değişiklik günlüğü üzerinde yaptığımız bir anahtar kelime sayımına göre, sekiz sürümdeki 601 maddenin 129’u izinleri, deny ya da ask kurallarını, sandbox’ı ya da hook’ları anıyor. Bu, önem derecesini değil, ilgi yoğunluğunu ölçüyor. Değişiklik günlüğü başlıca izin kontrolü düzeltmelerini sürüm sürüm listeliyor:
| Sürüm | Değişiklik günlüğüne göre düzeltilenler |
|---|---|
| 2.1.288 | Bir Bash kontrolü, değerini kabuğun aritmetik olarak değerlendireceği bir BASHPID atamasından önce artık soruyor; eskiden sessizce izin veriyordu |
| 2.1.289 | Sandbox komutları otomatik izin verirken ortam değişkeni önekinin arkasındaki komutu (günlüğün örneği TZ="$HOME" rm -rf build) ya da çıplak bir değişken atamasından sonraki komutu deny ve ask kuralları kaçırıyordu; yönetilen makinelerde birleşik bir kabuk komutunun bir parçasındaki deny ya da ask kuralı, kullanıcının kurduğu bir eklentinin onayı karşısında tutmuyordu; Read deny kuralları sembolik bağ üzerinden erişilen dosyalara uygulanmıyordu |
| 2.1.290 | Argümanlarını kabuğun yine de joker karakter olarak genişleteceği rg ya da git grep gibi salt okunur komutlar otomatik onaylanıyordu, artık soruyor; değişken adlarını zsh’in bash’ten farklı okuduğu bazı komutlar otomatik onaylanıyordu, artık soruyor; declare, typeset, export ya da readonly önekiyle ayarlanan adları deny ve ask kuralları kaçırıyordu; sandbox’lı Monitor komutları istemi atlıyordu; plan modu, sunucudan itilmiş ask politikası taşıyan salt okunur olmayan bağlayıcı araçlarını auto mode sınıflandırıcısının onaylamasına izin veriyordu |
| 2.1.292 | Security: PreToolUse hook onayları ve auto mode, ağ (UNC) yollarından dosya okumalarında izin istemini atlıyordu; sandbox’lı komutlar /ultrareview yüklemelerinin hazırlanmış kopyalarını okuyabiliyordu |
| 2.1.295 | Glob desenleri üzerinde for döngüleri için Bash kontrolleri; --tools ve --restricted başlatmadan sonra kaydolan yerleşik araçlara uygulanmıyordu; 80 portuyla yazılmış bir site deny kuralı Claude in Chrome’da düz http:// sayfalarına uygulanmıyordu; sunucu tarafından yönetilen ayarların kurcalanmış bir önbelleği, kişinin kendi eklentisini kuruluş tarafından yönetiliyormuş gibi gösterebiliyordu |
2.1.292 maddesi “Security:” etiketini kullanan tek madde; yine de birçok başkası, sorması gereken bir şeyi onaylayan kontrolleri anlatıyor.
Claude apps gateway’de ne değişti?
2.1.295, Claude Code’u Claude apps gateway üzerinden Amazon Bedrock, Google Vertex ya da Foundry’ye yönlendiren ekipler için en çok kontrolü getiriyor:
- Zaman aşımları:
timeouts.upstream_ttfb_ms, bir bulut upstream’inde akışın başlamasının ne kadar sürebileceğini sınırlıyor; sonrasında başka upstream’e geçiliyor ya da 502 dönüyor. - Model listeleri: her upstream’deki isteğe bağlı
modelslistesi, yalnızca listelenen modelleri oraya gönderiyor, yedekleme sırasında da; bir girdide*joker karakter. - Denetim izi:
inferencedenetim olayı artıkupstream_request_idtaşıyor, başarılı yanıtlar darequest-idbaşlığı taşıyor; böylece Claude Code telemetrisi gateway’in denetim günlüğüyle eşleşiyor. - Oturum açma:
forceLoginMethod: "gateway"veforceLoginGatewayUrl, yönetilen ayarı olmayan makinelerde kişinin kendi kullanıcı ayarlarında çalışıyor. - Bedrock token sayıları: gateway artık bunları AWS’nin CountTokens API’sinden alıyor; bunun için
bedrock:CountTokensizni gerekiyor. - Bir düzeltme: bir gateway, Bedrock, Vertex ya da Foundry context-1m beta’sını reddettiğinde
[1m]modelinde her istek başarısız oluyordu. Claude Code artık onsuz yeniden gönderiyor.
Modeller, maliyet ve yeniden denemelerde ne değişti?
- Haiku 5.5 (2.1.293): artık Anthropic API’de varsayılan Haiku modeli; 1M bağlam ve milyon token başına 0,10 $ ve 0,50 $ (100K üzeri istemlerde 0,50 $ ve 2,50 $), Haiku 5.5 yazımızda anlattığımız gibi.
- Alt ajan eforu (2.1.292): Agent aracı bir
effortparametresi alıyor; böylece Claude bir alt ajanı sizin istediğiniz seviyede çalıştırabiliyor. - Yeniden denemeler:
CLAUDE_CODE_OVERLOADED_RETRY_BASE_DELAY_MS, aşırı yüklenmiş (529) bir isteği yeniden denerken daha uzun taban gecikme belirliyor (2.1.292);CLAUDE_CODE_RETRY_WATCHDOG_MAX_WAIT_MS, gözetimsiz yeniden deneme modunun 429 ve 529 hatalarını ne kadar bekleyeceğini sınırlıyor (2.1.295). - İnceleme çıktısı (2.1.288):
/code-review,--max-findings <n>|allalıyor.
MCP’de ne değişti?
MCP maddelerinin çoğu kararlılık düzeltmesi. 2.1.295’te, başsız ve SDK oturumlarındaki uzak MCP sunucuları artık bir kesintiden sonra bağlantısız kalmıyor ve tekrarlanan kopmalar 30 saniyeye kadar geri çekiliyor. 16 MiB’ı aşan bir WebSocket MCP mesajı artık ayrıştırılmıyor ve bağlantıyı kapatıyor; tool search ile yüklenen MCP araç açıklamaları 2.048 yerine 16.384 karakterde kesiliyor. claude.ai bağlayıcıları artık varsayılan olarak 2026-07-28 MCP protokol sürümünü müzakere ediyor, vazgeçmek için MCP_PROTOCOL_NEGOTIATION=legacy. Daha önce 2.1.293, bir HTTP MCP bağlantısının gönderdiği her isteği tutmasına yol açan bellek sızıntısını düzeltmiş, 2.1.288 de bir sunucu daha fazla OAuth kapsamı istediğinde yeniden kimlik doğrulama istemi eklemişti.
Yolda ne bozuldu?
Hafta düzeltmeler de içeriyordu. 2.1.291, bulut oturumlarının izin istemi yanıtlarını düşürebildiği bir 2.1.290 gerilemesini ve bir oturumun son mesajlarının çıkışta kaybolabildiği bir 2.1.288 gerilemesini düzeltti. 2.1.293, 2.1.281’den kalma bir auto mode ret mesajı değişikliğini geri aldı; 2.1.289 da VS Code’da claude auth status’a yapılan ve oturum kapanmalarını sıklaştırmış olabilecek bir 2.1.288 değişikliğini geri aldı.
Akılda tutulacaklar
Bunlar bizim gözlemlerimiz:
- Yalnızca en yeni sürüme değil, tüm aralığı kapsayacak şekilde güncelleyin. Deny ya da ask kurallarına, sandbox auto-allow’a ya da koruma katmanı olarak hook’lara güveniyorsanız, düzeltmeler 2.1.288’den 2.1.295’e birikiyor.
onFailure: "block", politika hook’larında bir testle denemeye değer. Mantıklı kontrol, bir eylemi durdurması gereken, bilerek başarısız edilen bir hook. Biz çalıştırmadık.- Gateway yöneticilerinin gözden geçireceği yeni kontroller var. Zaman aşımı, model listesi ve
bedrock:CountTokensdeğişikliğinin hepsi bir karar gerektiriyor. - Değişiklik günlüğü bir özet. Önem derecesi ya da CVE kimliği vermiyor; “Security:” etiketini ve izin düzeltmelerini denetlenmiş bulgular değil, satıcı beyanı olarak görün.
- Bu düzeltmeler, onay ayarları hakkındaki daha geniş bir sorunun yanında duruyor. Yakın tarihli bir ön baskı, onayları atlamanın altı ajan harness’inde saldırı başarısını artırdığını buldu; bunu kodlama ajanı güvenlik makaleleri yazımızda anlattık. Daha sıkı kontroller ve hook’lar o resmin diğer yarısı, ama etkilerini ölçmedik.
Editoryal inceleme: 9 Ekim 2026 (YZ). 2.1.288’den 2.1.295’e Claude Code değişiklik günlüğü maddelerinden (deponun CHANGELOG.md dosyasından baştan sona okundu) ve GitHub’ın releases API’sindeki sürüm tarihlerinden hazırlandı. Hiçbir düzeltmeyi ya da ayarı test etmedik; değişiklik günlüğü Anthropic’in kendi anlatımı. Zaman çizelgesi grafiği bize ait. “Akılda tutulacaklar” bizim.
Kaynaklar
- Claude Code değişiklik günlüğü (anthropics/claude-code, CHANGELOG.md) ↗Anthropic, GitHub
- Claude Code sürümleri (anthropics/claude-code) ↗Anthropic, GitHub
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder