Claude Duet güvenlik yazısı: kontrol ve onay nasıl birleşiyor
Anthropic'in Claude Duet takip yazısı ayrı eylem kontrolünü, onay sınırlarını ve kimlik bilgisi yönetimini anlatıyor. Neyi yanıtlıyor, neler açık.
Bu yazıda
- Kontrol ve onay kartı nasıl bir araya geliyor?
- Nelerin yasak kaldığı, nelerin asla otomatik olmadığı?
- Duet hangi bilgiyi paylaşacağına nasıl karar veriyor?
- Kimlik bilgileri ve tarayıcı nasıl yalıtılıyor?
- Anthropic görünürlük, bellek ve kimlik beyanı hakkında ne söylüyor?
- Nasıl test edildi?
- Henüz bilinmeyenler neler?
- Akılda tutulacaklar
Anthropic, Claude Duet için geleceğini söylediği güvenlik ayrıntısını yayımladı ve ilk yazımızda açtığımız bir soruyu çözüyor. Yazıyı baştan sona okuduk. Bu yazıda Duet’in onaylarının ve ayrı kontrolünün birlikte nasıl çalıştığı, nelerin yasak kaldığı, kimlik bilgilerinin ve tarayıcının nasıl yalıtıldığı, Anthropic’in ajanı nasıl test ettiğini söylediği ve nelerin hâlâ açık olduğu var. Hepsi Anthropic’in kendi anlatımı; ajanı test etmedik ve bekleme listesine girmedik. Ürünün ne yaptığı ilk Duet yazımızda.
Kontrol ve onay kartı nasıl bir araya geliyor?
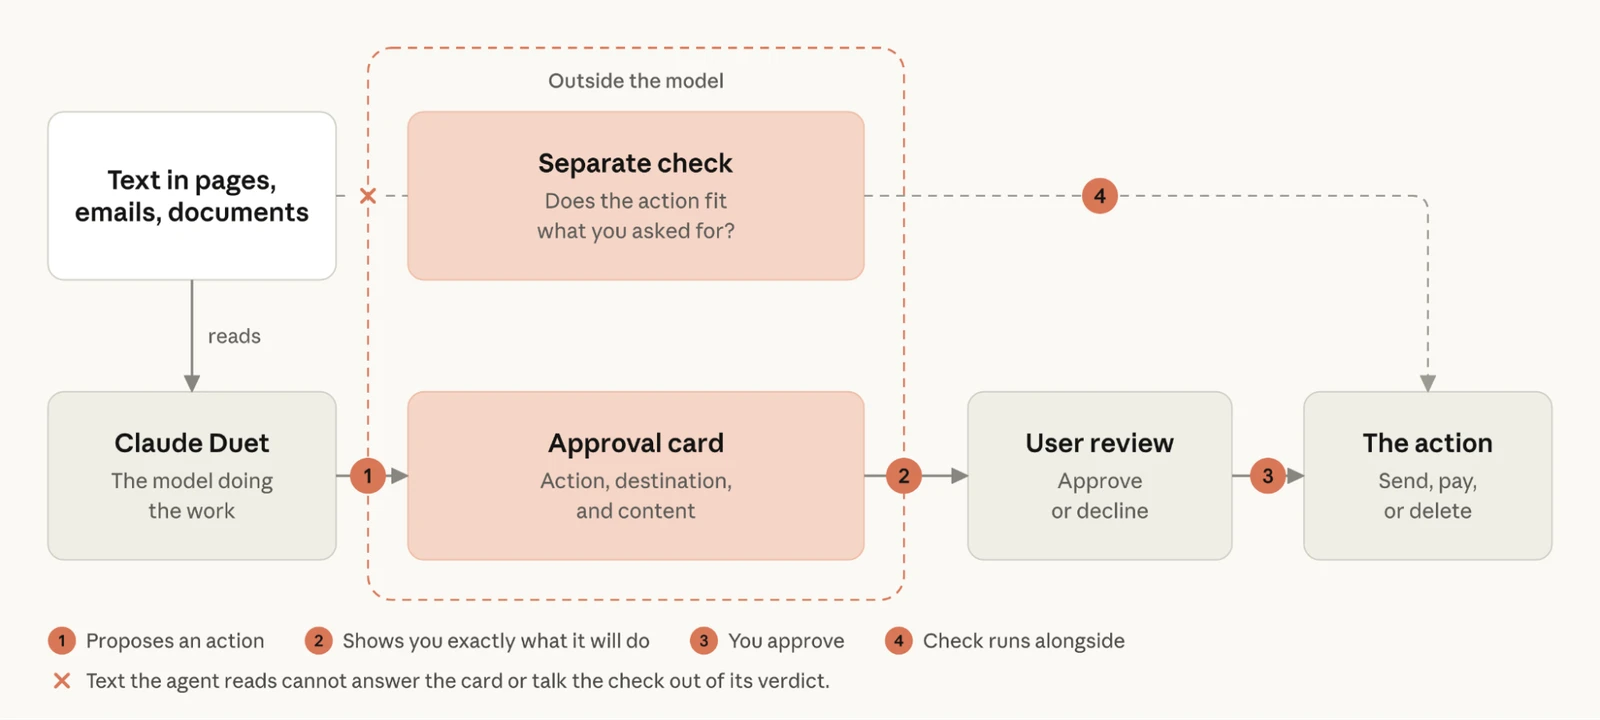
Yan yana çalışıyorlar ve kontrol modelin dışında duruyor. Anthropic, Duet potansiyel olarak hassas bir mesaj göndermeden, bir şey ödemeden ya da silmeden önce kullanıcıya eylemi, hedefi ve içeriği, her alıcı dahil, gösterdiğini ve onay beklediğini söylüyor. Her eylemin yanında Claude Code’un auto mode sınıflandırıcısı üzerine kurulu, Duet için genişletilmiş ayrı bir otomatik kontrol çalışıyor. Eylemin kullanıcının niyetine uyup uymadığını değerlendiriyor ve işi yapan modelin dışında çalışıyor; bu yüzden bir sayfaya gizlenmiş talimatlar sonucu etkileyemiyor. Anthropic’in diyagramı, ajanın okuduğu metnin modele girdiğini, kart ve kontrolün ikisinin de modelin dışında kaldığını gösteriyor ve ajanın okuduğu metnin karta yanıt veremeyeceğini ya da kontrolü kararından döndüremeyeceğini not ediyor.
Nelerin yasak kaldığı, nelerin asla otomatik olmadığı?
Bazı eylemler onayla bile engelli, bazıları önceden onaylanamıyor. Yazıya göre:
- Onayla bile yasak: menkul kıymet alım satımı, hesaplar arası para taşıma gibi bankacılık eylemleri ve başkasının hesabına erişim.
- “Bir daha sorma” yok: ödeme yapma ya da para gönderme, sipariş silme ve hesap oluşturma; kullanıcı daha önce kaç kez onaylamış olursa olsun. Kullanıcı yokken çalışan rutinler aynı güvencelere sahip.
- Satın almalar: Duet, Stripe’ın Link’i gibi bir cüzdandan, o satıcı ve tutarla sınırlı tek kullanımlık bir kartla ödüyor. Kullanıcı ürünü ve toplamı görüyor, satın almayı Link uygulamasında onaylıyor ve gerçek kart numarası Duet’le ya da satıcıyla paylaşılmıyor.
- Onay yorgunluğu: Anthropic bunu ciddi bir sorun olarak niteliyor, çünkü çok fazla istek insanlara onayları geçip gitmeyi öğretiyor; Duet’in ne sıklıkla sorduğunu kalibre etmek için zaman harcadığını ve bunu ayarlamayı sürdüreceğini söylüyor.
Duet hangi bilgiyi paylaşacağına nasıl karar veriyor?
Çıkan her mesajı kontrol eden ikinci bir sınıflandırıcıyla. Anthropic, ana modelden ayrı çalışan yeni bir güvenlik sınıflandırıcısının Duet’in göndermek üzere olduğu her mesajın potansiyel olarak hassas bilgi içerip içermediğini iki katmanda kontrol ettiğini söylüyor:
- Asla paylaşma: oturum açma kimlik bilgileri, tam kart ve banka hesap numaraları ve resmi kimlik numaraları, kullanıcı istese bile.
- İzin gerekir: sağlık ya da finans gibi diğer özel bilgiler, yalnızca kullanıcı açıkça onayladıysa paylaşılıyor ve kullanıcının kendi isteği onay sayılıyor. Anthropic’in örneği, diş hekimine diş ağrısı hakkında bir not için genellikle ek onay gerekmemesi.
Bir mesaj engellenirse Duet onu hassas bilgi olmadan yeniden yazıp kullanıcıya onay için gösterebiliyor. Anthropic güvencelerin ara sıra bir şeyi kaçıracağını ya da zararsız bir mesajı işaretleyeceğini ve tarayıcıdan yüklenen dosyaların da aynı kontrolden geçtiğini söylüyor.
Kimlik bilgileri ve tarayıcı nasıl yalıtılıyor?
Onları modelin çalıştığı makineden uzak tutarak. Anthropic’in anlatımı:
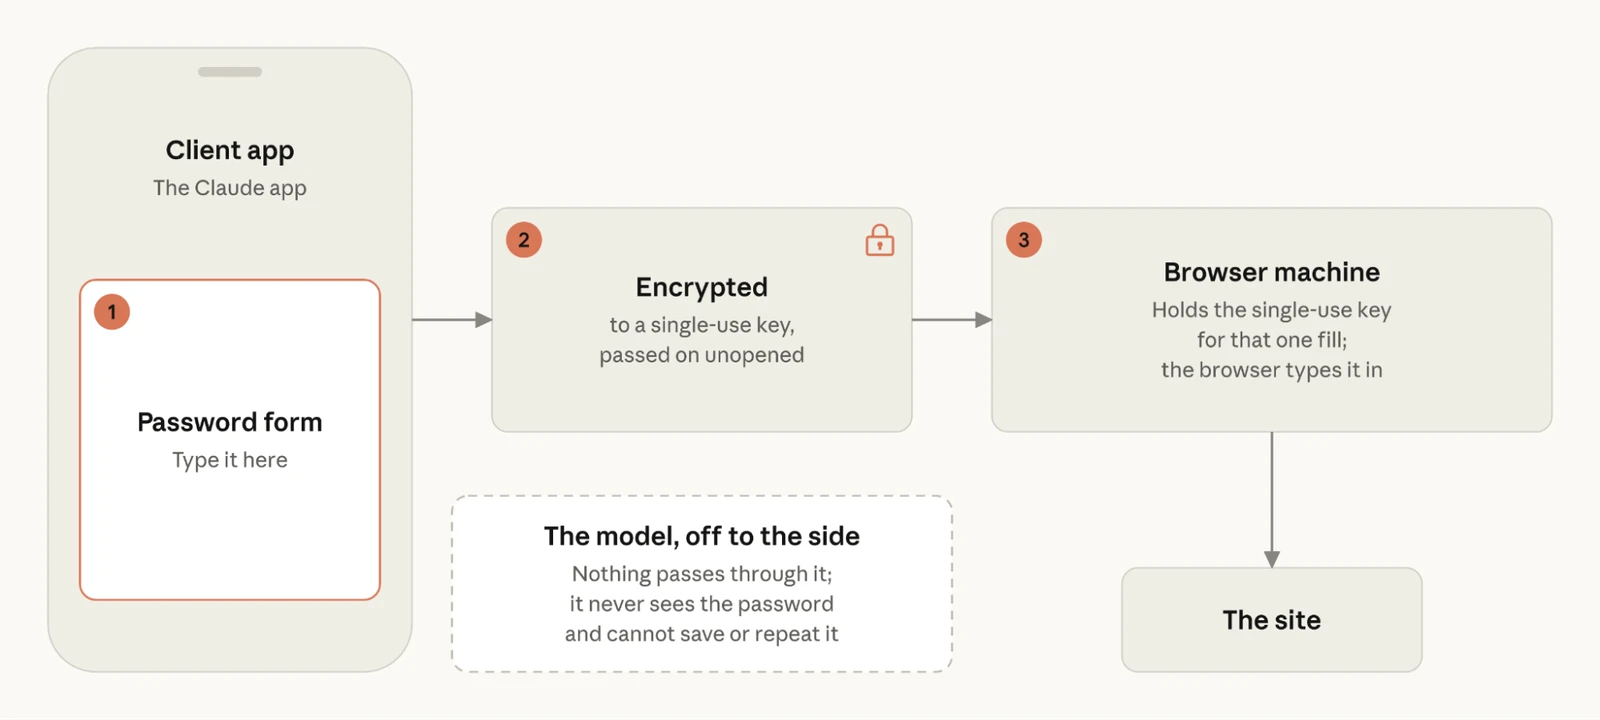
- Parolalar: kullanıcı parolayı Claude uygulamasındaki bir forma yazıyor; uygulama bunu yalnızca bulut tarayıcı makinesinde bulunan tek kullanımlık bir anahtarla şifreliyor. Şifreli parola açılmadan iletiliyor, tarayıcı siteye yazıyor ve model onu göremiyor, kaydedemiyor ya da tekrarlayamıyor. Anthropic, kimlik bilgisinin modelden geçmeden tarayıcıya gittiği 1Password ile oturum açmanın geleceğini söylüyor.
- Oturum token’ları: ajanın bağlı servisler için kullandığı kimlik bilgileri makinesine hiç girmiyor. Orada bir yer tutucu duruyor ve makinenin dışındaki bir proxy gerçek değeri yalnızca bir istek yapılırken yerleştiriyor. Anthropic bunun Claude Managed Agents tasarımını izlediğini söylüyor.
- Tarayıcı: modelden ve ajanın diğer bilgisayarlarından ayrı, kendi sanal makinesinde çalışıyor. Ajan onu, bu sayfayı aç, buraya tıkla, bunu yaz gibi sabit bir komut kümesiyle sürüyor. Sitenin kodu ve çerezleri tarayıcı makinesinde kalıyor, ama sayfa metni ve indirilenler ajana geri geliyor ve Anthropic diğer kontrollerin ve prompt injection güvencelerinin sebebinin bu olduğunu söylüyor.
- Oltalama: Anthropic, oturum açma formunun kendisinin bir hedef olduğunu belirtiyor ve formun yalnızca uygulamanın içinde, kullanıcının istediği bir oturum açma sırasında göründüğünü, claude.ai dışındaki bir bağlantı, kısa mesaj, e-posta ya da web sitesi olarak asla gelmediğini söylüyor.
Anthropic görünürlük, bellek ve kimlik beyanı hakkında ne söylüyor?
- Görev listesi ve kontrol: kullanıcılar Duet’in ne yaptığını ve yaptığını görebiliyor ve görev ortasında yönlendirebiliyor. Konuşma geçmişini ve belleği kullanıcı silene ya da sıfırlayana kadar tutuyor; hesabı silmek sakladığı her şeyi siliyor.
- Bağlı uygulamalar: bir uygulamayı bir yerde kapatmak ikisinde de kapatıyor. Bağlantıyı kesmek yeni erişimi durduruyor, ama Duet’in uygulamadan zaten öğrendikleri bellek sıfırlanana kadar kalıyor.
- Hesap belleği: Duet kullanıcının Claude hesabındaki belleği kullanıyor; bu yüzden önceki sohbetlerden ayrıntılar görünür.
- Kendini tanıtma: tarayıcısından gelen isteklerde ayrı bir User-Agent başlığı var ve Anthropic göz attığı IP adreslerini yayımlıyor. Lansmandan önce birkaç büyük web sitesiyle iletişime geçip onlara Duet’i engelleme seçeneği verdi ve bazıları engellemeyi seçti.
Nasıl test edildi?
Anthropic birkaç katman sıralıyor. Safeguards ekibi rutin görevlerden, üç varyantla değerlendirmeler kurdu: masum bir sürüm, enjekte edilmiş talimatlı bir sürüm ve ajanı istenenden fazlasını yapmaya kışkırtan bir sürüm; bunlar gerçek kullanımdan gelen gölge trafikle birlikte çalıştırıldı. Kırmızı takımlar sızıntıları, onaysız hareket etmeyi ve kötü niyetli istemleri izlemeyi test etti ve harici bir sızma testi firması Duet’i kaynak koduna erişimle test etti. Bulut tarayıcıyı ve oturum açma formunu kapsayan bir devam çalışması şu an sürüyor ve her yeni kimlik bilgisi özelliği yayından önce yalıtılmış bir düzenekte kırmızı takımla test ediliyor. Duet, Anthropic’in herkese açık bug bounty programının kapsamında.
Henüz bilinmeyenler neler?
- Sınıflandırıcıların ne kadar iyi çalıştığı. Yazı doğruluk, kaçırma ya da yanlış işaretleme rakamı vermiyor.
- Harici sızma testinin ne bulduğu. Sonuç yayımlanmadı ve devam testi hâlâ sürüyor.
- Onay kalibrasyonunun pratikte işleyip işlemediği. Anthropic, Duet’in ne sıklıkla sorduğunu hâlâ ayarladığını söylüyor.
- Sayfa metni ajana geri döndüğünde model tarafı savunmaların nasıl dayandığı. Anthropic sayfa metni ve indirilenlerin geri geldiğini söylüyor ve bunun için diğer kontrollere dayanıyor.
- Erişim. İlk yazımızdaki sınırlar geçerli: araştırma önizlemesinde ABD Pro ve Max bekleme listesi.
Akılda tutulacaklar
Bunlar bizim gözlemlerimiz:
- Bu ilk sorumuzu yanıtlıyor. Kontrol ve onay kartı, ikisi de modelin dışında duran iki ayrı mekanizma ve Anthropic’in diyagramı ilişkiyi açık hale getiriyor.
- Tasarım güveni modelin dışına taşımaya oynuyor. Kimlik bilgilerini, onayları ve kontrolü ayrı makinelere koymak zehirli bir sayfanın yapabileceklerini sınırlıyor; kalan maruziyet ajanın okuduğu ve sonra taslak çıkardığı şey.
- Para ve silme için “bir daha sorma”nın olmaması kasıtlı bir sürtünme. Anthropic’in kendi onay yorgunluğu uyarısıyla karşı karşıya duruyor; bu yüzden kullanıcıların gerçekte ne sıklıkla sorulduğunu görmek önemli olacak.
- Kendi bildirdiği güvencelerin yine de dış testlere ihtiyacı var. Bağımsız sonuç görmedik ve gelen kutunuzu okuyan bir ajan, bir sohbet penceresinden daha çekici bir hedef. Bir kimlik bilgisi deposu çöktüğünde neler olduğunu görmek için Railway raporumuza bakın.
Editoryal inceleme: 24 Ekim 2026 (AI). Anthropic’in “Claude Duet Safety, Privacy, and Security” yazısı (sayfa metadata’sında 23 Ekim 2026 tarihli), dört şekil açıklamasıyla sayfa metni olarak baştan sona okundu ve daha önce haberini yaptığımız 21 Ekim duyurusu üzerinden hazırlandı. Bekleme listesine girmedik, uygulamayı kullanmadık, hiçbir güvenceyi test etmedik ve Anthropic ile iletişime geçmedik. Duet’in tasarımı ve testi hakkındaki tüm iddialar Anthropic’e aittir. Sayfa okumamızdan sonra değişmiş olabilir.
Kaynaklar
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder