Railway ihlali: ortam değişkenlerinizi yenileyin, bilinenler
Railway, bir saldırganın müşteri ortam değişkenlerini okumuş, bir kısmını çözmüş olabileceğini söylüyor. Bilinenler, yenilenecekler ve belirsizlikler.
Bu yazıda
Railway’de deploy ediyorsanız, orada saklanan her sırrı yenileyin; API anahtarları ve veritabanı kimlik bilgileriyle başlayın. Railway, 21 Ekim’de müşterilerine yetkisiz bir tarafın şifreli ortam değişkenlerini okumuş, bir kısmının çözülmüş değerlerini almış olabileceğini bildirdi. Railway’in duyurusunu, durum sayfasının zaman çizelgesini ve takip rehberlerinden ikisini okuduk. Bu yazıda Railway’in ne olduğunu nasıl anlattığı, ne yaptığı, ne önerdiği ve neyin bilinmediği var. Yazıyı yazarken olay hâlâ gelişiyordu.
Railway’de ne oldu?
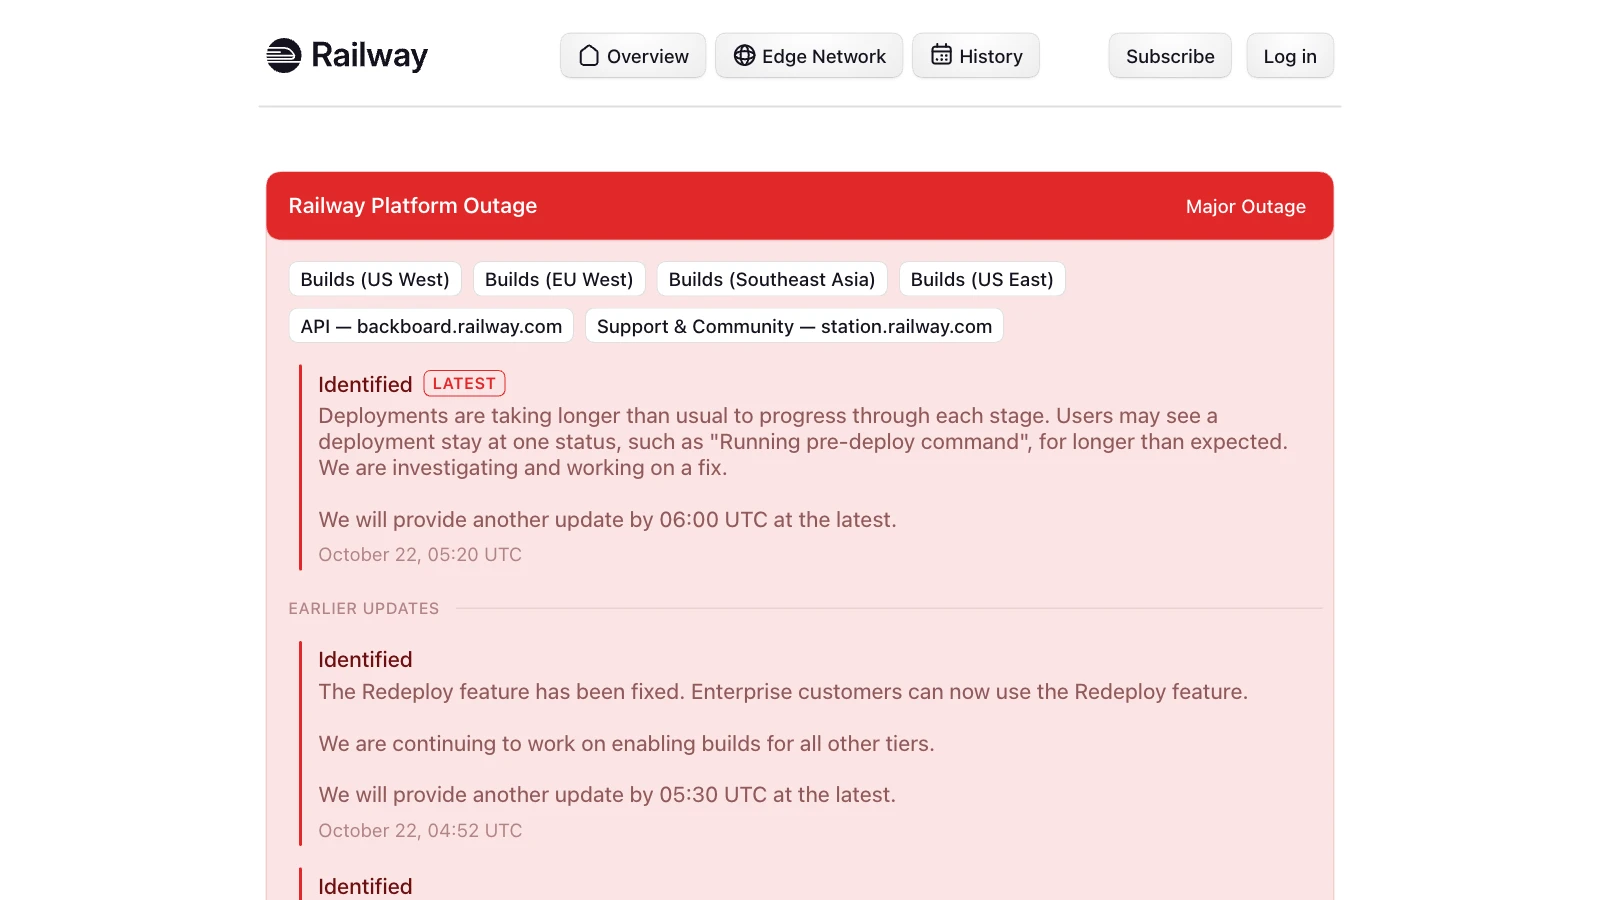
Railway, 21 Ekim’de “bu sabah” müşteri ortam değişkenlerini saklayan sistemlerde anormal etkinlik tespit ettiğini söylüyor. Soruşturmasının “bugüne kadarki” bulgusu, yetkisiz bir üçüncü tarafın şifreli ortam değişkenlerine erişmiş olabileceğini ve bir kısmının çözülmüş içeriğini almış olabileceğini gösteriyor. Ortam değişkenleri API anahtarı, veritabanı ya da registry kimlik bilgisi gibi sırlar içerebilir. Railway, ilk analizinin etkinin bir kullanıcı alt kümesiyle sınırlı olabileceğini gösterdiğini ve hangi hesapların etkilendiğini doğruladıkça müşterilere doğrudan e-posta göndereceğini söylüyor. Tespit saati ve etkilenen kullanıcı sayısı verilmiyor.
Railway bunu AI sağlayıcılarıyla ilişkilendiriyor mu?
Evet, ve bu iddia Railway’in kendisine ait. Duyurusu, bunun son zamanlarda platform şirketlerini “AI çıkarım sağlayıcılarını ele geçirme amacıyla” hedef alan bir saldırı serisinin parçası olduğuna inandığını ve bu upstream sağlayıcılara tüm anahtarları önlem olarak iptal ettirmek için haber verdiğini söylüyor. Railway sağlayıcıları, saldırganları ya da diğer şirketleri adlandırmıyor. Takip rehberleri arasında Anthropic, OpenAI, OpenRouter ve Grok anahtarlarının beklenmedik kullanımını kontrol eden rehberler var. Bunlar, böyle anahtarları saklamış müşteriler için önlem rehberleri; o sağlayıcıların anahtarlarının kötüye kullanıldığını söyleyen ifadeler değil.
Railway ne yaptı?
Railway bunların hepsini “Railway Platform Outage” adlı tek bir durum olayında izliyor. Okuduğumuz kadarıyla sıra şöyle (saatler UTC):
- 21 Ekim, 07:24-09:28: olay 07:24’te “inceleniyor” olarak açılıyor; 09:28’e gelindiğinde panel, API ve CLI erişilemez, yeni build’ler tüm bölgelerde durdurulmuş. Destek sitesi de etkilenmiş.
- 21 Ekim, 11:33-19:15: API bazı özellikleri eksik şekilde geri geliyor, build’ler ve deploy’lar gün boyu durdurulmuş kalıyor. 19:30’da Railway, “birden çok sistemi etkileyen bir sorunun” build’leri platform genelinde durdurmasına yol açtığını söylüyor.
- 21 Ekim, 20:19: “komşu önbellek sistemlerinin etkisi” gerekçesiyle OAuth oturumları geçersiz kılınıyor, bazı kullanıcıların oturumu kapanıyor. Railway bunun güvenlik olayıyla ilişkisini söylemiyor.
- 21 Ekim, 21:59: güvenlik duyurusu yayımlanıyor; kullanıcılara Railway’de saklanan tüm ortam değişkenlerini iptal etmeleri öneriliyor. Deploy’lar Enterprise dahil herkes için durdurulmuş kalıyor.
- 21 Ekim, 22:10: Railway tüm depolama bucket kimlik bilgilerini yeniliyor. Yenileri panelde görünüyor, ama servislerin bunları alması için yeniden deploy gerekiyor.
- 22 Ekim, 01:22: Railway 13 rehber yayımlıyor: sağlayıcı anahtarları (Anthropic, OpenAI, OpenRouter, Grok), veritabanları (PostgreSQL, MySQL, MongoDB, Redis), AWS, GCP, Stripe, GitHub ve bucket kimlik bilgileri.
- 22 Ekim, 03:32: build’ler Enterprise çalışma alanları için dönüyor; Pro, Hobby, Free ve Trial kademeli olarak izleyecek.
- 22 Ekim, 04:17: Railway tüm API token’larını geçersiz kılıyor. Public API kullanan entegrasyonların yeni token alması gerekiyor.
- 22 Ekim, 04:52-05:20: 04:52’de Enterprise için Redeploy düzeltiliyor; okuduğumuz son güncelleme olan 05:20, deploy’ların her zamankinden yavaş olduğunu ve bazılarının pre-deploy aşamasında kaldığını söylüyor.
Ne yapmalısınız?
Railway’in tavsiyesini izleyin ve build’lerin sınırlı olduğu dönemde işleyecek bir sırayla yapın. Railway, Railway’de saklanan tüm ortam değişkenlerini, API anahtarları dahil, ve özel registry kimlik bilgilerini yenilemenizi ve logları olağandışı etkinlik için incelemenizi öneriyor.
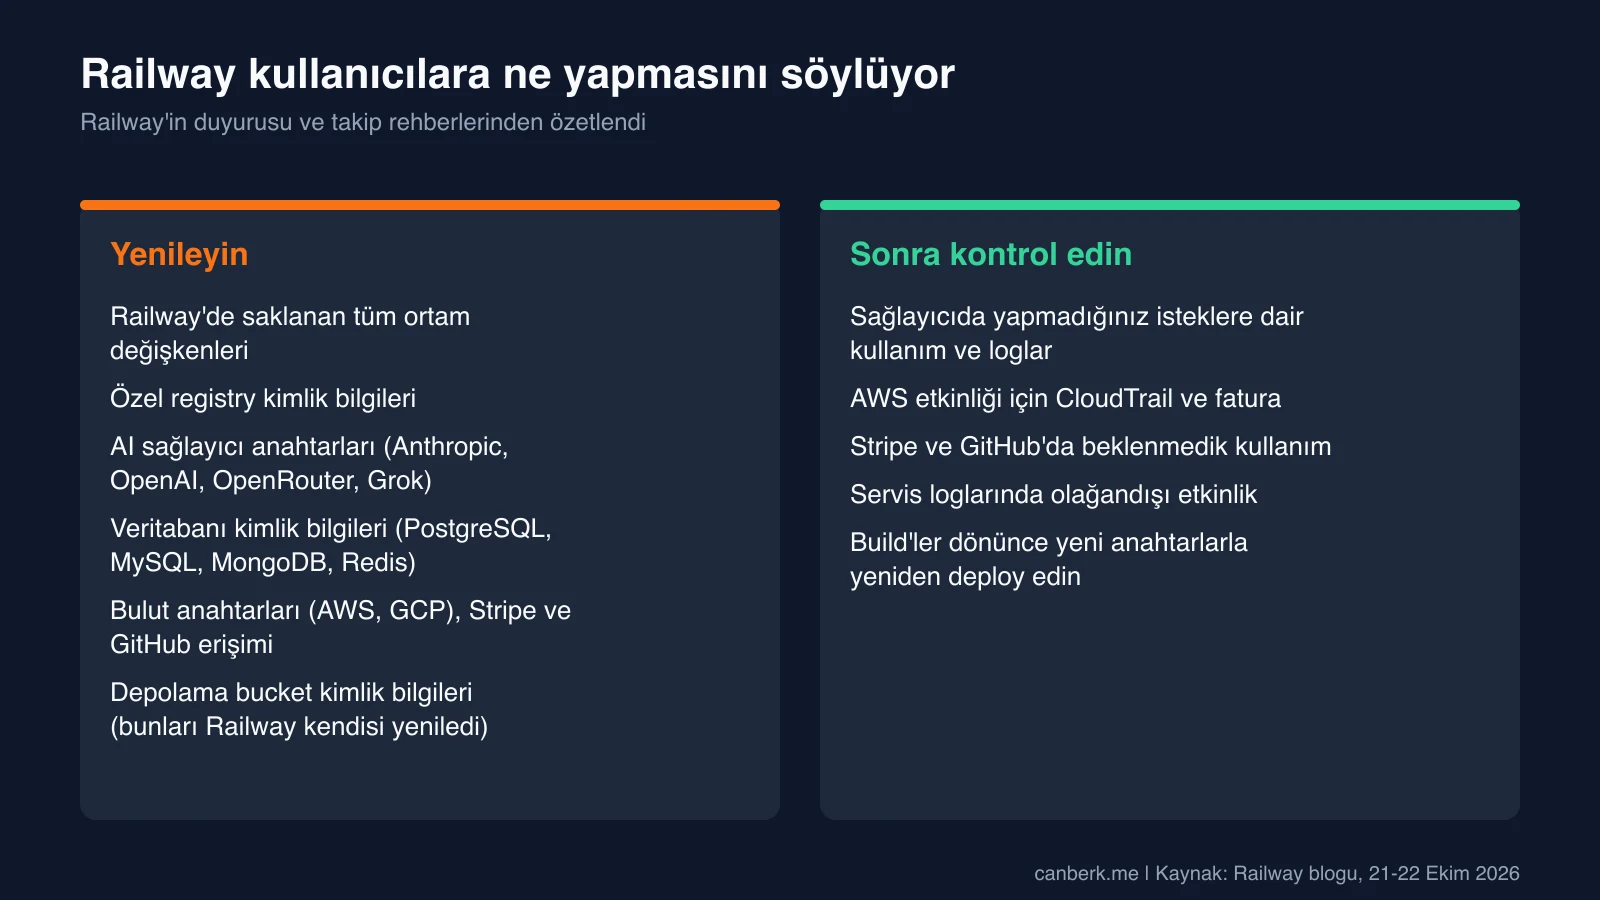
Okuduğumuz iki rehber aynı yapıda. Anthropic rehberi, sağlayıcı konsolunda anahtarı iptal etmeyi, yenisini oluşturmayı, Railway’de güncellemeyi ve yapmadığınız isteklere dair kullanım ve logları incelemeyi söylüyor. AWS rehberi, açığa çıkmış olabilecek erişim anahtarını devre dışı bırakmayı, yenisini oluşturmayı, iki değişkeni de Railway’de güncellemeyi ve CloudTrail ile faturada sizin üretmediğiniz etkinlik aramayı söylüyor. Deploy’lar durdurulduğu için bu adımların bir kısmı build’ler dönene kadar tamamlanamadı; Railway rehberlerin kademeli açılıştan bağımsız olarak her plan için geçerli olduğunu söylüyor. Planınızın nerede olduğu için Railway’in durum sayfasına bakın.
Henüz bilinmeyenler neler?
- Saldırganın nasıl ve ne zaman girdiği. Railway kök neden ya da erişim zamanı vermiyor.
- Kaç müşterinin etkilendiği. Railway şimdilik yalnızca “bir alt küme” diyor.
- Açığa çıkan anahtarların kullanılıp kullanılmadığı. Railway’in duyurusu söylemiyor. Sosyal medyadaki anahtar kullanımı bildirimleri doğrulanmadı ve kullanmadık.
- Arkasında kimin olduğu ve başka hangi şirketlerin hedef alındığı. Railway adlandırmadan bir saldırı serisinden söz ediyor.
- Kesintinin ve saldırının aynı olay olup olmadığı. Güvenlik güncellemeleri, 07:24 UTC’de başlayan kesintiyle aynı durum olayında duruyor, ama Railway kesintiye saldırının yol açıp açmadığını söylemedi.
Akılda tutulacaklar
Bunlar bizim gözlemlerimiz:
- Güvenlik duyurusu, durum olayı açıldıktan yaklaşık 14,5 saat sonra geldi. Bu, durum sayfası saatlerinden (07:24 ile 21:59 UTC arası) yaptığımız bir hesap. Railway anormal etkinliği ne zaman tespit ettiğini söylemedi; aradaki sürenin ne kadarının soruşturma olduğunu bilemeyiz.
- Etkilendiğiniz söylenmese bile yenileyin. Railway herkesten sırlarını yenilemesini istedi ve hangi hesapların dahil olduğunu henüz doğrulamadı.
- Durdurulmuş bir deploy hattı yenilemeyi yavaşlatır. Railway’in kendi adımlarının bir kısmı build’leri bekliyor; rehberin söylediği yerlerde önce sağlayıcıda iptal edin ve yeniden deploy edebilene kadar bir boşluk bekleyin.
- AI sağlayıcılarınızda harcama limiti ve uyarı kurun. Sağlayıcı tarafındaki kullanım limitleri ve uyarılar, nedeni ne olursa olsun çalınmış bir anahtarın zararını sınırlar.
- Railway’in “AI çıkarım sağlayıcıları” açıklaması kendi anlatımı. Doğru olabilir, ama Railway’in beyanı dışında bir kanıt görmedik.
- Başka anahtar hırsızlığı vakalarının yanında duruyor. Sağlayıcı API anahtarlarının söz konusu olduğu OpenCode Console ihlali haberimize bakın. Okuduğumuz hiçbir şey iki olayı birbirine bağlamıyor.
Editoryal inceleme: 22 Ekim 2026 (AI). Railway’in blog duyurusu, olay QH8L8B3E için durum sayfası (22 Ekim 05:20 UTC’ye kadar okundu) ve Railway’in 13 takip rehberinden ikisi (Anthropic kullanımı ve AWS erişimi) üzerinden hazırlandı; hepsi komut satırından çekilen sayfa metni olarak okundu. Diğer 11 rehberi okumadık, Railway ile iletişime geçmedik, hiçbir adımı test etmedik ve kullanıcı bildirimlerinden hiçbirini doğrulamadık. Ayrıntılar okumamızdan sonra değişmiş olabilir; Railway’in durum sayfasını kontrol edin. Bu, ortamınız için güvenlik tavsiyesi değildir; Railway’in ve sağlayıcılarınızın rehberini izleyin.
Kaynaklar
- Security Disclosure: Wednesday October 21st (Railway Blog, 21 Ekim 2026) ↗Railway
- Railway Platform Outage, incident QH8L8B3E (Railway Status, 21-22 Ekim 2026) ↗Railway
- Security Disclosure Recommendation: Check for Unexpected Anthropic Usage (Railway Blog, 22 Ekim 2026) ↗Railway
- Security Disclosure Recommendation: Check for Anomalous AWS Access (Railway Blog, 22 Ekim 2026) ↗Railway
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder