Cairn'in içi: açık AI saldırı panelleri ve 5 dolarlık görev
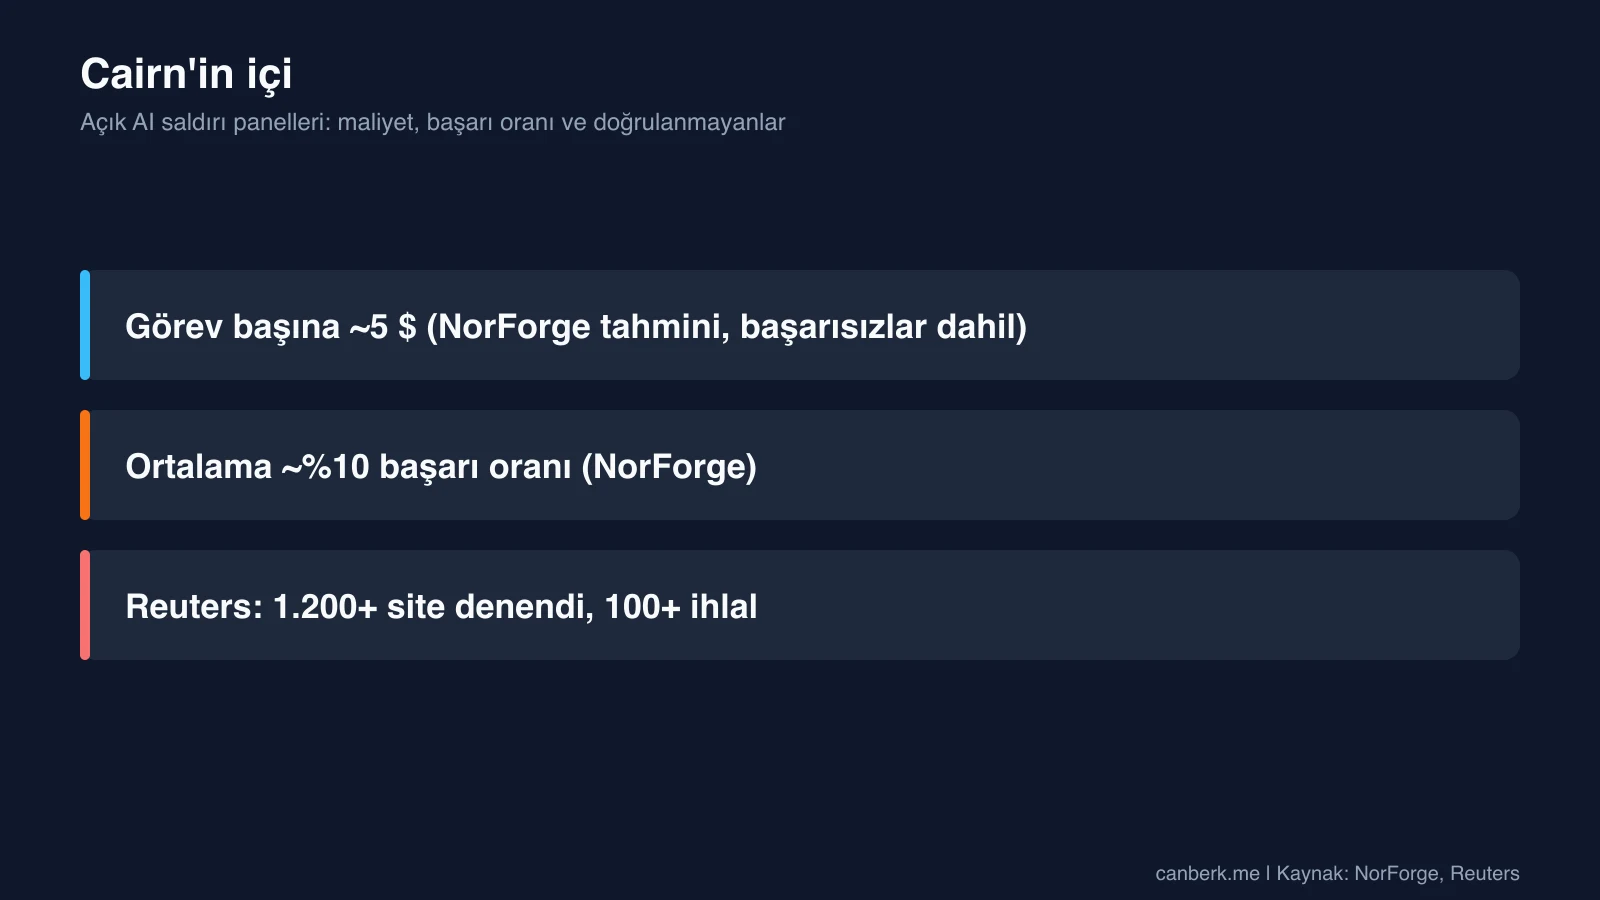
NorForge, AI destekli saldırılarda kullanılan 20'den fazla açık Cairn paneli buldu. Rakamlar: yaklaşık %10 başarı, görev başına ~5 $ ve doğrulanmayanlar.
Bu yazıda
Saldırganlar gerçek sitelere karşı AI ajanları çalıştırıyor ve bazıları kontrol panellerini internete açık bırakmış. Güvenlik firması NorForge 19 Ekim’de bu panellerde gördüklerini yayımladı; Reuters da kurbanları adlandıran paralel bir haber yaptı. Haber rakamlarda: görev başına yaklaşık 5 dolarlık bir maliyet tahmini ve yaklaşık %10’luk ortalama başarı oranı. Bu yazı, NorForge’un ölçtüklerini, çıkarım yaptıklarını ve Reuters’ın eklediklerini ayırıyor. Saldırganların komutlarını ve tekniklerini tekrarlamıyor.
NorForge açık Cairn panellerinde ne buldu?
Kötü amaçlı kullanıldığını değerlendirdiği 20’den fazla açık kontrol paneli. NorForge, Eylül’de Gambit Security’nin bir saldırganın sunucusunda AI altyapıları bulduğunu bildirmesinin ardından Shodan ve Censys’te giriş ekranı olmadan açık bırakılmış Cairn panellerini aradı. Panelleri üç kümeye ayırdı:
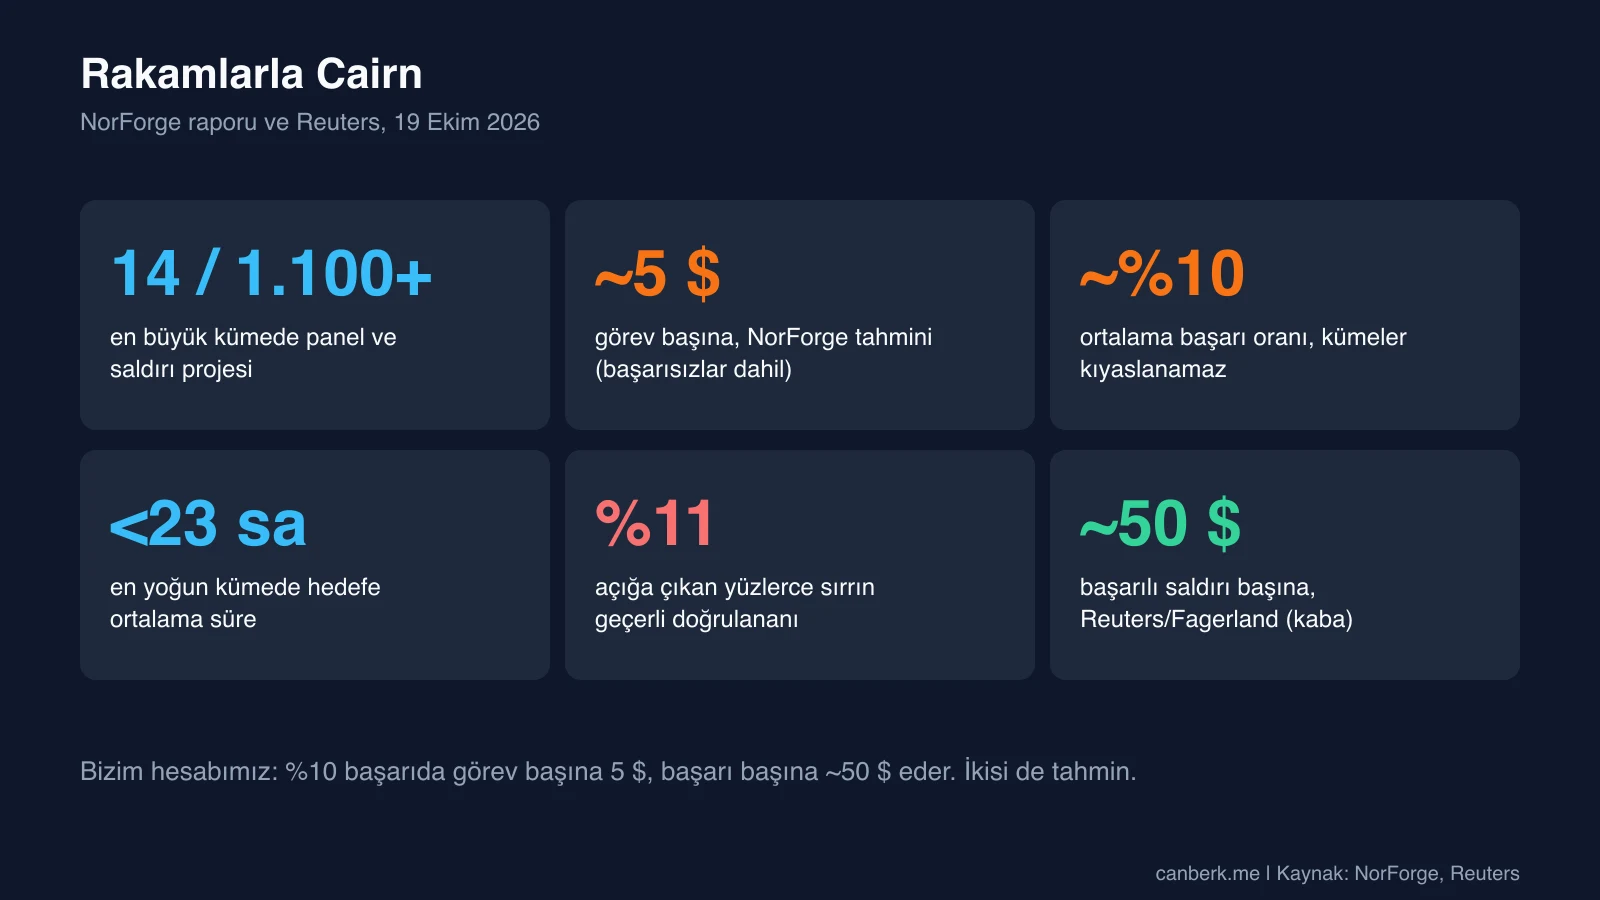
- AIA0001, Çince, 14 panel, yüksek güven: çoğu ABD, Japonya ve Avustralya’daki sitelere karşı 1.100’den fazla saldırı projesi; amaç e-ticaret ve ödeme sistemlerine kalıcı erişim.
- AIA0002, İngilizce, 10 panel, yüksek güven: ödeme verileri ve kripto para dahil finansal hırsızlığa yönelik.
- AIA0003, İngilizce, 1 panel, düşük güven: 59 proje; NorForge bunu daha çok keşif aşamasında görüyor.
NorForge tüm kümelerin finansal motivasyonlu göründüğünü ve belirgin bir devlet destekli faaliyet görmediğini söylüyor. Açık panellerde görünüşte meşru red team operasyonları da buldu ve bunun müşterilerini riske attığını belirtiyor. Takedown mümkün olana kadar panel adreslerini paylaşmadı.
Cairn nedir?
NorForge’un durum tabanlı bir problem çözme motoru olarak tanımladığı açık kaynaklı bir platform. NorForge’un anlatımında her görev, bir başlangıç noktası ve bir hedefi olan bir proje; ajanlar buldukları şeyleri (“facts”) ve sonra ne yapacaklarına karar verdikleri şeyleri (“intents”) ortak bir panoya yazıyor ve bir insan da bu panoya ipucu ekleyebiliyor. Platformun kendisi genel amaçlı. Cairn’in yazarı (le1xia0), Reuters’a X’teki bir paylaşımla platformun “saldırılar için tasarlanmadığını” söyledi. Reuters’a göre yazar mesajı aldığını bildirdi ama sorularına henüz yanıt vermedi.
Bu saldırılar ne kadara mal oldu, ne sıklıkla işe yaradı?
NorForge’un tahminiyle görev başına yaklaşık 5 dolar ve her on görevden yaklaşık biri hedefe ulaştı. 5 dolarlık ortalama başarısız ve erken biten projeleri de içeriyor; NorForge gerçek token sayımları olmadığını ve tahminin belirgin ölçüde sapabileceğini söylüyor. 1.000’den fazla facts ve intents içeren projelerin 100 dolardan fazla tutabileceğini ekliyor. Ortalama başarı oranını yaklaşık %10 olarak veriyor, kümelerin hedeflerinin farklı olduğunu ve doğrudan karşılaştırılamayacağını, diğer birçok görevin kısmi hedeflere ulaştığını belirtiyor.
En yoğun kümede hedefe ulaşan projelerde ortalama süre 23 saatin biraz altında ve proje başına yaklaşık 140 fact; bir proje beş günden uzun sürmüş. Reuters, NorForge araştırmacısı Snorre Fagerland’a atıfla kampanya için yaklaşık 5.000 dolarlık token ve başarılı saldırı başına yaklaşık 50 dolar bildiriyor; Fagerland bunu kaba bir tahmin olarak nitelemiş.
İki rakam farklı şeyleri ölçüyor: görev başına ve başarı başına. Bizim hesabımıza göre birbirine uyuyorlar: %10 başarıda görev başına 5 dolar, başarı başına yaklaşık 50 dolar eder; 1.200 denemede 5.000 dolar ise deneme başına yaklaşık 4 dolar. Bu tutarlılık, rakamlardan hiçbirini ölçülmüş yapmıyor.
Hangi AI modelleri kullanıldı?
Etiketler DeepSeek ve Claude Code’u işaret ediyor ama kanıtlamıyor. NorForge, en yoğun kümedeki görevlerin neredeyse hepsinin claudecode_deepseek-v4.1-flash adlı bir işçide çalıştığını ve bunun DeepSeek’in V4.1 Flash modelini kullanan bir Claude Code altyapısı “olabileceğini” söylüyor. İngilizce finansal küme pi_openrouter_deepseek adlı bir işçi kullanmış; NorForge bunu Pi kodlama ajanı çerçevesinin OpenRouter üzerinden DeepSeek modellerini kullanması olarak yorumluyor. Reuters kampanyayı DeepSeek ve Anthropic’in Claude Code’unun bir karışımını kullanıyor gibi görünen şekilde tanımlıyor. İşçi adı, yapılandıranın seçtiği bir etiket. Okuduğumuz kaynaklarda Anthropic veya DeepSeek’ten bir açıklama bulamadık. DeepSeek ile ilgili kendi yazımız V4.1-Flash-1017 checkpoint’i hakkında ve NorForge V4.1 Flash’ın Eylül’de çıktığını söylüyor.
Kimler etkilendi, şirketler ne diyor?
Reuters üç büyük şirketi adlandırıyor ve ne kadar veri alındığını belirleyemediğini söylüyor. NorForge’un raporu kurban adı vermiyor. Reuters, kurbanları saldırganın Cairn etkinliğini bağımsız olarak inceleyerek belirlediğini ve geçen haftanın sonuna kadar denenen 1.200’den fazla siteden 100’den fazlasının ihlal edildiğini söylüyor. Deere, SharkNinja ve Cummins’i anıyor. Reuters’a göre:
- Deere “gerekli düzeltme eylemlerini” aldı ve “hassas bilgilere erişildiğine dair bir işaret” görmüyor.
- SharkNinja, saldırının yalnızca ürün destek bilgisi içeren bağımsız bir siteyi vurduğunu ve tehdidin kontrol altına alındığını söyledi.
- Cummins, üçüncü taraf bir tedarikçisinin işlettiği bir web sitesine olası bir saldırı bildirimini incelediğini söyledi.
- İki küçük işletme ihlal edildiğini kabul etti, diğer kurbanlar yanıt vermedi.
NorForge, iddia edilen bir saldırıyı, bir donanım parçası tedarikçisininkini, kontrol ettiğini ve sitenin bir yükleyici web shell sunduğunu söylüyor. The Next Web, saldırıları bağımsız olarak doğrulamadığını belirtiyor.
Savunanlar için bu ne anlama geliyor?
Bunlar NorForge ve Reuters’ın bildirdiklerine dayanan gözlemlerimiz:
- Paneller saldırdıkları kadar sızdırdı. NorForge panel verilerinde bir sır tarayıcısı çalıştırdı, yüzlerce sır buldu ve %11’inin geçerli doğrulandığını söylüyor.
- Açık bir ajan paneli, hedef alınanlar için olduğu kadar operatör için de güvenlik sorunu. NorForge panellerin ajanları başlatma, durdurma ve yönlendirme kontrollerini açığa çıkarıyor göründüğünü söylüyor. Bu kontrollerin yetkisiz çalışıp çalışmadığını test etmedi.
- Ajan platformu kullanan red team’lerin erişim kontrolüne ihtiyacı var. NorForge müşteri sırlarını açık bir panelde yayımlamayı “kabus senaryosu” olarak niteliyor.
- Sıradan zayıflıklar işi hâlâ görüyor. NorForge’un ayrıntılı anlattığı vakada ajan güvensiz bir oturum deposunu ve güvensiz deserialization’ı zincirledi; bunlar yama ve gözden geçirmenin hedeflediği web temelleri.
Hâlâ bilinmeyenler neler?
- Ne kadar veri alındığı. Reuters belirleyemedi.
- Gerçek model karışımı ve token harcaması. NorForge’un gerçek token sayımları yok.
- Başarı oranının genellenip genellenmeyeceği. Birkaç kümenin anlık görüntüsü; NorForge modellerin ve altyapıların hızla geliştiğini söylüyor.
- Panellerin kapatılıp kapatılmayacağı. NorForge takedown’ların barındırıcıların yanıtına bağlı olduğunu söylüyor.
- Arkasında kimin olduğu. NorForge, Çince konuşan bir aktörü ve İngilizce konuşan bir aktörü yalnızca dil ve barındırma üzerinden tanımlıyor, bunun ötesinde bir atıf yapmıyor.
Akılda tutulması gerekenler
Bunlar bizim gözlemlerimiz:
- İki maliyet rakamını karıştırmayın. ~5 $ görev başına, ~50 $ başarılı saldırı başına; ikisi de tahmin.
- Model etiketi bir ipucu. İşçi adı DeepSeek ve Claude Code’u düşündürüyor ama etiket kopyalanmış ya da yanıltıcı olabilir.
- Şirket yanıtları kısmi. Reuters aktarıyor ve hiçbiri veri hırsızlığını doğrulamıyor.
- Bu, önceki olayların devamı. Ajanlarla ilgili diğer güvenlik haberleri için OpenCode Console ihlaline ve ajan olayları zaman çizelgemize bakın.
Editoryal inceleme: 19 Ekim 2026 (AI). NorForge’un raporu (tam metin, tarayıcıda açıldı), Reuters’ın haberi (tam metin, tarayıcıda açıldı) ve The Next Web (özetleyici bir fetch ile okundu) üzerinden hazırlandı. NorForge, Reuters’ın kaynakları veya şirketlerle iletişime geçmedik, hiçbir panele veya ihlal edilmiş siteye girmedik ve hiçbir saldırıyı doğrulamadık. Yazı, saldırganların komutlarını, araç listelerini ve teknik ayrıntıları bilerek dışarıda bırakıyor.
Kaynaklar
- Inside Cairn: Open Windows into massive AI-Driven Cyber Operations (NorForge, 19 Ekim 2026) ↗NorForge
- EXCLUSIVE: How one hacker used AI agents and a few thousand dollars to break into scores of sites (Reuters, 19 Ekim 2026) ↗Reuters
- AI agents hacker Cairn 100 sites Deere NorForge (The Next Web, 19 Ekim 2026) ↗The Next Web
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder