OpenCode Console ihlali: bilinenler ve yapılması gerekenler
OpenCode, bir ihlalin Console kullanıcılarının %1,4'ü için sağlayıcı API anahtarlarını açığa çıkarmış olabileceğini söylüyor. Doğrulananlar ve doğrulanmayanlar.
Bu yazıda
OpenAI, Anthropic veya Google anahtarlarınızı OpenCode Console’a bağladıysanız, bir e-posta alıp almadığınızı kontrol edin. OpenCode 17 Ekim’de, eski bir sisteme yetkisiz erişimin Console kullanıcılarının yaklaşık %1,4’ü için sağlayıcı anahtarlarını açığa çıkarmış olabileceğini söyledi. OpenCode’un özgün yazısını açamadık, bu yüzden bu yazı onu aktaran veya özetleyen dört kaynağa dayanıyor. OpenCode’un söylediklerini, kaynakların ve kullanıcıların bildirdiklerinden ve henüz kimsenin söylemediklerinden ayırıyor.
OpenCode ne olduğunu söyledi?
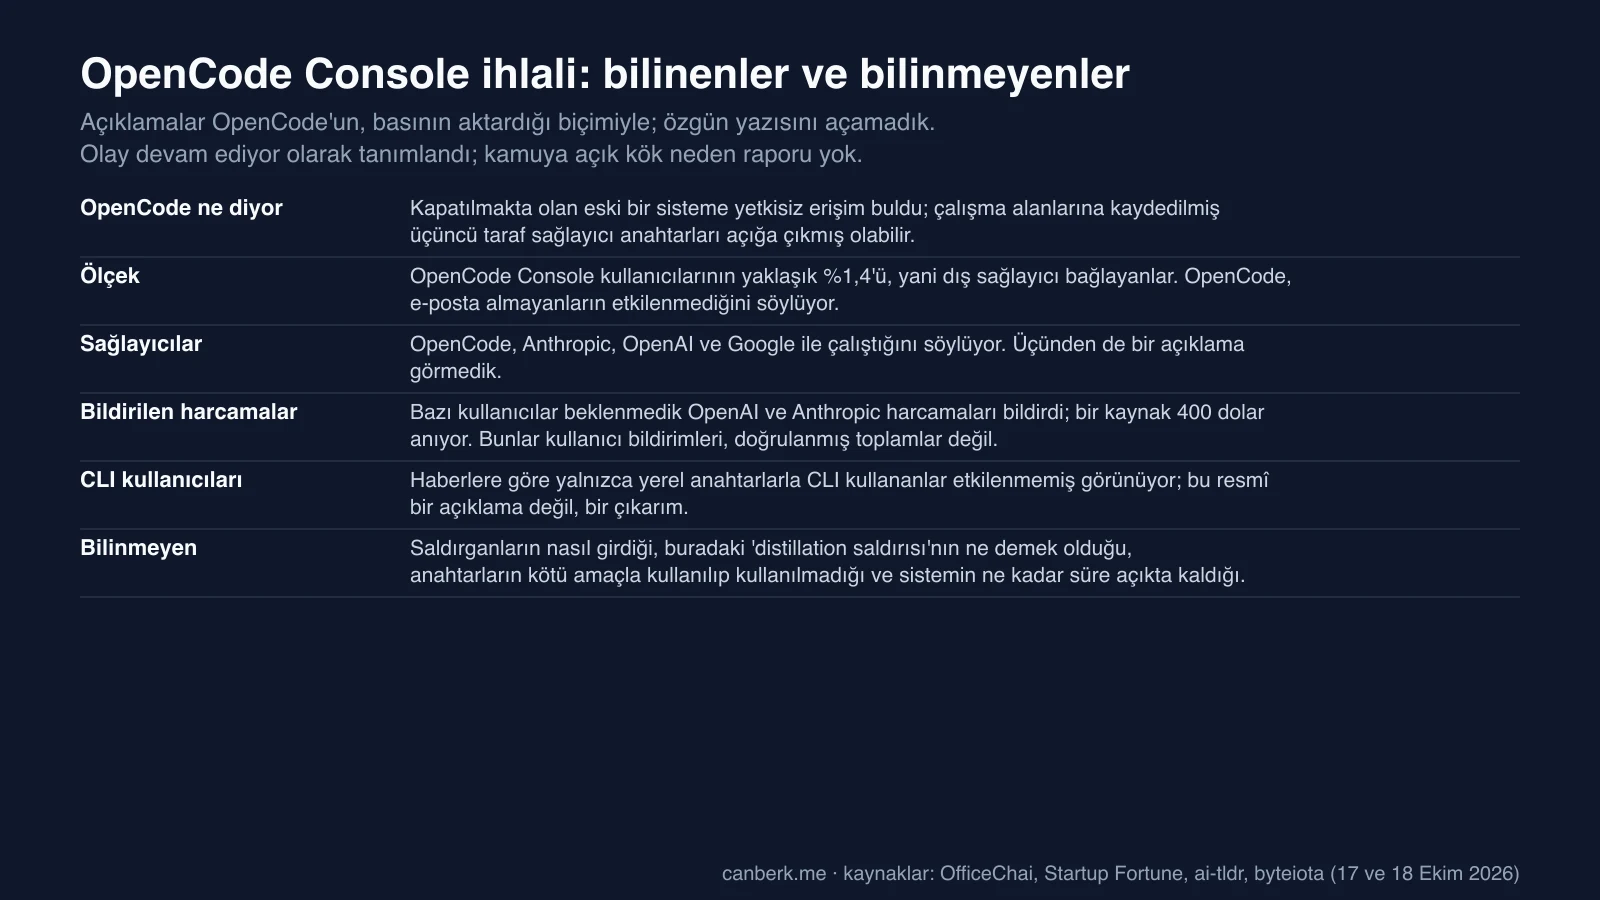
Saldırganların eski bir sisteme ulaştığını ve kayıtlı sağlayıcı anahtarlarının açığa çıkmış olabileceğini. Anomaly Innovations’ın açık kaynaklı kodlama ajanı OpenCode, OfficeChai’nin yazısından alıntılara göre, kapatmakta olduğu “eski bir sisteme yetkisiz erişim tespit ettiğini” ve “çalışma alanınıza kaydedilmiş üçüncü taraf sağlayıcı anahtarlarının (örn. OpenAI, Anthropic) açığa çıkmış olabileceğini” yazdı. Yazı ihlalin “dün gece” olduğunu ve Console kullanıcılarının %1,4’ünü etkileyen “büyük ölçekli bir distillation saldırısıyla ilgili” olduğunu söyledi. OpenCode, etkilenen herkese e-posta gönderdiğini, e-posta almayanların etkilenmediğini ve “olay devam ettiği için şu an daha fazla ayrıntı paylaşamayacağını” söyledi. Ortak kurucusu Dax Raad da kişisel hesaplarına “şimdi saldırıldığını” paylaştı.
Kimler etkilendi?
Dış sağlayıcı anahtarlarını kaydetmiş Console kullanıcıları. OpenCode, Console kullanıcılarının yaklaşık %1,4’ünün etkilendiğini ve bunun dış sağlayıcı bağlayan bir alt küme olduğunu söylüyor. Startup Fortune, mutlak bir hesap sayısı olmadığını not ediyor. Birkaç kaynak, OpenCode’u yalnızca açık kaynaklı CLI üzerinden, anahtarları yerel ortamında tutarak kullananların etkilenmediğini söylüyor, ancak ai-tldr bunun OpenCode’un ifadesinden ve Hacker News yorumlarından bir çıkarım olduğunu, doğrulanmış bir açıklama olmadığını belirtiyor. Zen veya Go gibi diğer OpenCode hizmetlerinin dahil olup olmadığına dair bir açıklama bulamadık ve okuduğumuz kaynaklar bunlardan söz etmiyor.
Anahtarlar kullanıldı mı?
Bazı kullanıcılar öyle diyor, ama OpenCode doğrulamadı. Kaynaklar, kullanıcıların OpenCode’un duyurusundan önce OpenAI ve Anthropic faturalarında beklenmedik harcamalar gördüğünü bildiriyor; bir geliştirici yetkisiz Anthropic harcamalarında 400 dolar bildirdi ve byteiota saldırganların kimlik bilgilerini satmadığını ama kurbanların hesabına sorgu çalıştırdığını söylüyor. byteiota’nın iddiasının atıf yaptığı bir kaynak yok. Startup Fortune’a göre OpenCode, etkilenen kullanıcılara açığa çıkan anahtarların kötü amaçla kullanılıp kullanılmadığını doğrulayamadığını ve soruşturmasının “bugüne kadar” başka verilerin sızdığına dair kanıt bulmadığını söyledi. Startup Fortune ayrıca hiçbir sağlayıcı açıklaması bildirmiyor.
Buradaki “distillation saldırısı” ne demek?
OpenCode söylemedi. “Büyük ölçekli distillation saldırısı” ifadesini kullandı ve teknik ayrıntı paylaşmadı. Genelde distillation, bir modeli başka bir modelin çıktılarıyla eğitmek demek ve Anthropic’in distillation savunmalarına bakışımızda ele aldığımız 12 Ekim yazısı, distiller’ların, bazıları çalıntı ödeme bilgili sahte hesap ağlarıyla çıktıları ölçekli biçimde topladığını anlatıyor. OpenCode saldırganlarının çalıntı anahtarları bu şekilde kullanıp kullanmadığı bizim sorumuz, OpenCode’un veya kaynakların söylediği bir şey değil. Bir kaynak olayı Anthropic’in Eylül tehdit raporuna bağlıyor, ama byteiota doğrudan bir bağ göstermediğini not ediyor.
Ne yapmalısınız?
OpenCode’un üç adımını izleyin, sonra limit ekleyin. OpenCode etkilenen kullanıcılardan sağlayıcı anahtarlarını her sağlayıcının panelinden iptal edip yenilemesini, onları kullanan uygulamaları güncellemesini ve son kullanımı gözden geçirmesini istiyor. Kaynaklar, OpenCode’un değil kendilerinin olan pratik tavsiyeler ekliyor:
- Doğrudan sağlayıcıya gidin. Anahtarları döndürmek için e-postadaki bağlantılar yerine OpenAI, Anthropic ve Google panellerini kullanın (Startup Fortune).
- Kullanımı 17 Ekim’e kadar kontrol edin; ani artışlara veya çalışmadığınız bölgelere bakın (Startup Fortune; byteiota 72 saat öneriyor).
- Harcama limitleri koyun, böylece çalınmış bir anahtar sınırsız harcama yaratamaz.
- Anahtarın bulunduğu her yeri güncelleyin; betikler, CI işleri ve ekip arkadaşlarının kurulumları dahil, ve depolarda ve kabuk geçmişinde eski değerleri arayın (byteiota).
- E-posta almasanız bile yenileyin ai-tldr’ın editoryal tavsiyesi, OpenCode’un talimatı değil.
OpenCode ihlali hakkında neler hâlâ belirsiz?
- Saldırganların nasıl girdiği ve eski sistemin ne kadar süre açıkta kaldığı.
- Kayıtlı anahtarların kapatma sırasında döndürülüp döndürülmediği.
- Kaç hesabın ve ne kadar paranın etkilendiği.
- Sağlayıcıların ne yaptığı. OpenAI, Anthropic veya Google’dan bir açıklama görmedik.
- Zamanlama. OpenCode’un yazısı 17 Ekim tarihli ve kullanıcılara “bu sabah” e-posta gönderdiğini söylüyor, bir kaynak ise 18 Ekim sabahı diyor.
- Bir kök neden raporu. Kamuya açık yok.
Akılda tutulacaklar
Bunlar bizim gözlemlerimiz:
- Birincil kaynak eksik. OpenCode’un açamadığımız yazısını aktaran kaynaklara dayanıyoruz.
- Açığa çıkan varlık kayıtlı sağlayıcı anahtarlarıydı. Barındırılan bir konsolda uzun ömürlü anahtar tutmak riski yoğunlaştırıyor.
- Harcamaları doğrulanmamış toplamlar sayın. 400 dolar tek bir kullanıcının bildirimi.
- Güncellemeler bekleyin. OpenCode olayı sürüyor diye niteledi.
Editoryal inceleme: 18 Ekim 2026 (AI). OfficeChai, Startup Fortune, ai-tldr ve byteiota (her biri özetleyici bir fetch ile okundu) ve daha önce okuduğumuz Anthropic’in 12 Ekim distillation yazısı esas alınarak hazırlandı. OpenCode’un X’teki kendi yazısı açılamadı (403), bu yüzden her OpenCode alıntısı kaynakların aktardığı biçimde. Hiçbir harcamayı doğrulamadık, OpenCode veya sağlayıcılarla iletişime geçmedik.
Kaynaklar
- OpenCode Discloses Security Breach, Says Attackers May Have Accessed Users' OpenAI, Anthropic And Google API Keys (OfficeChai, 18 Ekim 2026) ↗OfficeChai
- OpenCode breach exposes stored OpenAI and Anthropic keys, prompts urgent key rotation (Startup Fortune, 18 Ekim 2026) ↗Startup Fortune
- OpenCode Console breach: users told to rotate provider keys (ai-tldr, 17 Ekim 2026) ↗ai-tldr
- OpenCode Breach: Rotate Your AI Provider Keys Today (byteiota) ↗byteiota
- Strengthening our defenses against distillation attacks (Anthropic, 12 Ekim 2026) ↗Anthropic
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder