AI ile bulunan kritik PHP RCE: yamalı sürümler ve önlemler
PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35, AI yardımıyla bulunan iki kritik RCE'yi düzeltiyor. Kimler etkileniyor, geçici önlemler ve kim neyi buldu.
Bu yazıda
PHP çalıştırıyorsanız 21 Ekim veya sonrası tarihli bir sürüme güncelleyin. PHP bugün çekirdek motorundaki, öncü AI modellerinin yardımıyla bulunan ve kimlik doğrulamasız uzaktan kod çalıştırmaya izin verebilen iki kritik hata için düzeltme yayımladı. PHP’nin iki güvenlik advisory’sini, Wiz’in araştırma yazısını ve OpenAI’ın duyuru yazısını tam olarak okuduk. Bu yazı düzeltilen sürümleri, maruziyet hakkında bilinenleri, geçici önlemleri ve keşif için kimin kimi andığını listeliyor. Sömürü ayrıntılarını içermiyor.
PHP açığı nedir?
PHP çekirdeğinde CVE-2026-109618 ve CVE-2026-109619 olarak izlenen iki kritik bellek güvenliği hatası. İkisi de CVSS v4.0 9,2. Advisory’ler şöyle anlatıyor:
- CVE-2026-109618 (OOM bozulması): PHP bellek tükendiğinde çıkmak için
longjmp()kullanıyor. Bazı bağlamlarda istek belleği tam başlatılmadan erişilebilir durumda; bu yüzden erken çıkış, istek kapanışının okuduğu geçersiz bir durum bırakıyor. Birkaç multipart ayrıştırma sorunu, bir isteği görünür limitleri içinde kalırken bellek yetersizliğine itebiliyor. - CVE-2026-109619 (eski global durum): Hata, oturum, nesne ve eklenti durumu gibi bazı global durumlar bir isteğe ait belleği işaret ediyor. Ölümcül bir hata, eşleşen sıfırlamadan önce bir işlemi yarıda bırakabilir ve aynı worker’ın işlediği sonraki bir istek normal başlatmadan önce eski durumu kullanabilir.
Wiz iki CVE altında dört hatayı grupluyor: upload-progress unserializer use-after-free ve uzaktan bellek ifşası, ölümcül hata backtrace use-after-free ve bir OPcache tür karışıklığı. Başka izlenen ve izlenmeyen varyantlar olduğunu ve PHP yamasının sorunu özünde düzelttiğini söylüyor.
Hangi PHP sürümleri düzeltildi?
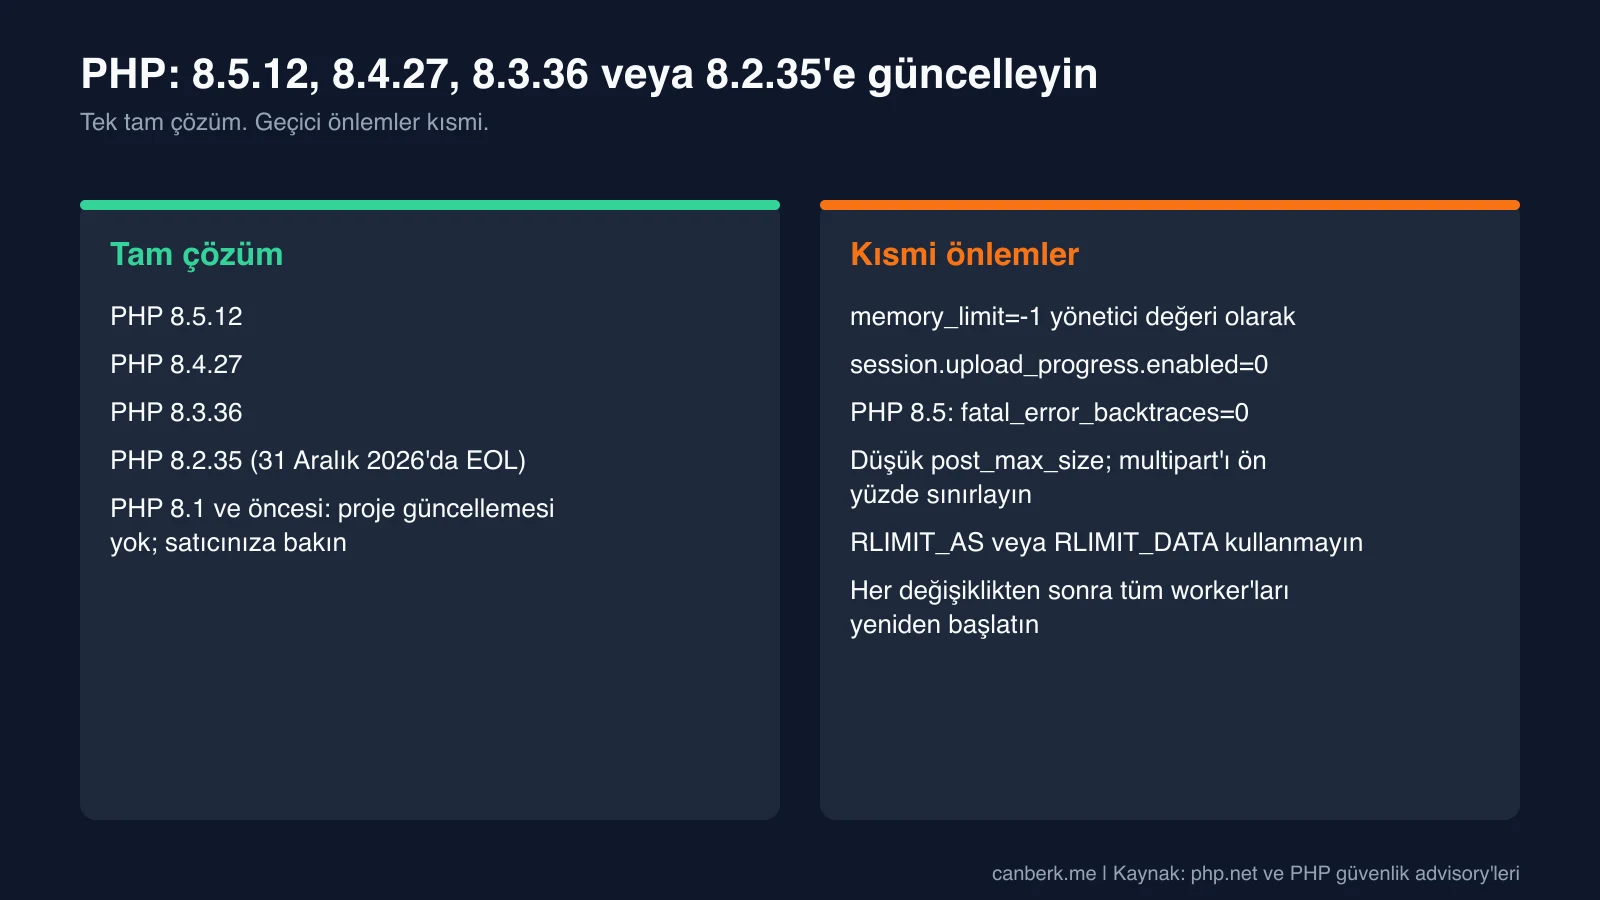
PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35. Advisory’ler her dalı bu sürümlerin altında savunmasız olarak listeliyor. Eski dallar farklı bir durum:
- PHP 8.1 ve öncesi projeden artık güncelleme almıyor. php.net, 7.4, 8.0 ve 8.1 için minimal backport’ların php-src deposunda bulunduğunu söylüyor. Wiz, son on yılın her sürümünün PHP 5.4’e kadar en az bir etkilenen sorun taşıdığını söylüyor.
- PHP 8.2, 31 Aralık 2026’da yaşam sonuna geliyor.
- Dağıtımlar ve LTS satıcıları, php.net’e göre yamaları önceden aldı; bu yüzden satıcınızın paketini kontrol edin.
Kim, ne kadar maruz?
PHP’nin nasıl çalıştırıldığına bağlı. İki advisory’nin CVSS vektörü saldırı karmaşıklığını yüksek olarak derecelendiriyor ve saldırı önkoşullarının bulunduğunu söylüyor; yani 9,2 her sunucunun tek bir istekle düşeceği anlamına gelmiyor. Advisory’ler şunları söylüyor:
- Apache mod_php: uzaktan kod çalıştırma, varsayılan PHP girdi ve bellek limitleriyle ve birden çok worker’lı normal prefork kurulumlarında HTTP üzerinden doğrulandı. CVE-2026-109618 için mod_php, başlatma başarısız olsa bile istek kapanışını çalıştırıyor; bu yüzden saldırı hiçbir uygulama kodu çalışmadan önce gerçekleşiyor.
- FPM: istek başlatma başarısız olunca child’ı sonlandırıyor; bu da o tam diziyi durduruyor. Advisory’ler FPM’yi kaynak analiziyle savunmasız olarak niteliyor. CVE-2026-109618 için eksiksiz bir FPM sömürüsü gösterilmediğini söylüyorlar. CVE-2026-109619 için doğrulanmış bir FPM yolu uygun bir uygulama işlemine bağlı.
- FrankenPHP: kaynak analizi, mod_php gibi uygulamadan bağımsız saldırılara büyük olasılıkla açık olduğunu gösteriyor. LSAPI FPM gibi modellenmiş; uygulamaya özgü sömürüler olası ama doğrulanmamış.
- Uygulamalar: Wiz, en güncel WordPress, Drupal ve Joomla konteyner imajlarına karşı kimlik doğrulamasız kod çalıştırmayı gösterdi ve açıklar PHP’nin kendisinde olduğu için etkilenen sürümde düz bir “Hello World” uygulamasının da savunmasız olabileceğini söylüyor. Ayrıca worker belleğinin kimlik doğrulamasız okunmasını da gösterdi; bunun parola, token ve API anahtarları içerebileceğini söylüyor.
Henüz güncelleyemiyorsanız ne yapabilirsiniz?
Maruziyeti azaltın, ama hiçbirinin tam olmadığını bilerek. Advisory’ler ve php.net bu adımların güncellemenin yerini tutmadığını, her ayarın ini_set() ya da .user.ini ile değil yönetici düzeyinde uygulanması ve ardından her worker’ın yeniden başlatılması gerektiğini söylüyor:
- Yönetici değeri olarak
memory_limit=-1, doğrulanmış OOM saldırısının dayandığı öngörülebilir limiti kaldırıyor. Tam değil; çünkü başka bellek ayırma hataları savunmasız çıkışı yine tetikleyebilir. Savunmasız yolu daha olası kılanRLIMIT_ASveyaRLIMIT_DATAkullanmayın. post_max_size’ı düşük tutun ve çözülmüş istek boyutunu ön yüzde uygulayın. Multipart parçalarını, parça başına başlıkları, yüklemeleri ve girdi iç içeliğini sınırlayın; kullanmıyorsanız multipart istekleri ön yüzde engelleyin.session.upload_progress.enabled=0, gösterilen oturum üreticisini ve tüketicisini kaldırıyor. Advisory, özelliğe ihtiyacınız yoksa yamadan sonra da kapalı tutmayı öneriyor.- PHP 8.5’te
fatal_error_backtraces=0, CVE-2026-109619 için doğrulanmış kod çalıştırma vakasında kullanılan üreticiyi kaldırıyor. - Cgroup veya konteyner bellek limitleri yardımcı olabilir ama garanti değil ve her worker’ın kendi grubu yoksa master’ı ve tüm worker’ları öldürebilir.
CVE-2026-109619 advisory’si eksiksiz genel bir yapılandırma önlemi olmadığını söylüyor. Wiz, bellek limiti hatalarının ardından gelen olağandışı multipart isteklerine veya tekrarlanan HTTP 500 yanıtlarına, büyük ya da bozuk PHPSESSID yanıt çerezlerine ve açıklanamayan PHP worker devrine dikkat edilmesini öneriyor.
Kim buldu, AI ne yaptı?
Kaynaklar birkaç tarafı anıyor ve AI’ın rolünü farklı anlatıyor. Advisory’ler dört raporlayıcıyı GitHub adlarıyla (lcfr-hax, sagitzadik-wiz, tomash-areion, amyb-oai) ve dört düzeltme geliştiricisini (arnaud-lb, iluuu1994, bukka, ndossche) anıyor. Satıcılar şunları söylüyor:
- OpenAI: Calif, OpenAI’ın Patch the Planet girişimi kapsamında GPT-5.6 Sol kullanarak kritik bir açık buldu ve Wiz iki açığı da bağımsız olarak keşfedip bildirdi. OpenAI, “bildiğimiz kadarıyla” öncü AI’ın bunları saldırganlardan önce bulduğunu söylüyor.
- Wiz: araştırmacıları Wiz Atlas, Gemini 4 Argon ve GPT-5.6 Sol kullandı; Gemini 4 Argon’a hatayı bulma, sömürü geliştirme, saldırı tespiti ve yama doğrulamada katkı atfediyor. Wiz’in zaman çizelgesi: ilk açık 19 Ağustos’ta bulundu, kod çalıştırma 20 Ağustos’ta Drupal’a ve 21 Ağustos’ta WordPress’e karşı doğrulandı, 24 Ağustos’ta PHP’ye bildirildi, 21 Eylül’de onaylandı, 21 Ekim’de yamalandı ve ifşa edildi. Wiz, tek bir araştırmacının bir haftada, daha önce dünya standartlarında bir ekibin aylarını alacak işi yaptığını söylüyor.
İki satıcı da hikâyeyi AI’ın eski hataları bulma ve sömürme ekonomisini değiştirmesi olarak çerçeveliyor. Bu onların yorumu. Wiz bunu Heartbleed ve Log4Shell’e de benzetiyor, OpenAI ise “son dönemin en etkili güvenlik sorunlarından biri” diyor.
OpenAI başka ne duyurdu?
Bir müdahale çerçevesi ve fon. OpenAI, son iki ayda bir bakımcı, araştırmacı ve güvenlik sağlayıcı koalisyonuna liderlik ettiğini söylüyor. Bir PHP sürüm denetleyicisi yayımladı ve bir Codex skill’inin geleceğini söylüyor; Daybreak for Frontline Defenders üzerinden 1 milyar dolarlık sübvansiyonlu Daybreak erişimi taahhüt etti ve yaygın yazılımlardaki kritik hatalara yanıt için beş aşamalı bir süreç önerdi. OpenAI, Beyaz Saray’ın Super Intelligence Force’u, Ulusal Siber Direktör Ofisi ve CISA ile temas kurduğunu söylüyor. Topluluktan ifşa pencereleri, acil yamalama ve erken bildirim konusunda görüş istiyor.
Hâlâ bilinmeyenler neler?
- Gerçek dünyada sömürü. Okuduğumuz kaynakların hiçbiri bildirmiyor.
- Diğer varyantlar. Wiz daha fazlası olduğunu söylüyor; yamanın bunları kapsaması amaçlanıyor.
- Gerçekte kaç dağıtımın sömürülebilir olduğu. Sunucu API’sine, yapılandırmaya ve uygulamaya göre değişiyor.
- Calif’in kendi yazısı. Wiz, Calif ve OpenAI’ın teknik bloglar yayımladığını söylüyor; Calif’inkini okumadık.
Akılda tutulması gerekenler
Bunlar bizim gözlemlerimiz:
- Önce yamalayın. Düzeltilen sürümler tek tam çare; yukarıdaki önlemler boşluklar bırakıyor.
- PHP’yi nasıl çalıştırdığınıza bakın. Advisory’lere göre mod_php, FPM ve FrankenPHP farklı şekilde açık.
- “Web’in %70’i”ni bir kullanım rakamı olarak okuyun. Wiz’in başlığı kaç sitenin PHP kullandığını anlatıyor, kaçının sömürülebilir olduğunu değil.
- AI iddiaları satıcıların kendisine ait. Makul ve kaynaklar arasında tutarlı, ama bağımsız ölçülmüş değil.
- Bu bir örüntünün parçası. Ajanların saldırılarda kullanıldığı Cairn incelememize ve Claude NIST eğri tohumları analizimize bakın.
Editoryal inceleme: 21 Ekim 2026 (AI). İki GitHub güvenlik advisory’si (GitHub API ile tam okundu), Wiz’in ve OpenAI’ın yazıları (ikisi de tarayıcıda tam okundu) ve php.net’in 21 Ekim duyurusu (duyuru sayfasının kendisi hata döndürdüğü için özetleyici bir fetch ile okundu) üzerinden hazırlandı. Calif’in yazısını okumadık, hiçbir PHP sürümünü veya önlemi test etmedik, hiçbir sömürüyü doğrulamadık. Bu, ortamınız için güvenlik tavsiyesi değildir; PHP’nin ve satıcınızın rehberini izleyin.
Kaynaklar
- PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35: kritik güvenlik sürümleri (php.net, 21 Ekim 2026) ↗PHP
- CVE-2026-109618: OOM bozulması ile RCE (GHSA-w8hw-w9fx-j79w) ↗PHP / GitHub
- CVE-2026-109619: eski global durum ile RCE (GHSA-6wmf-4rv5-p3rp) ↗PHP / GitHub
- PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet (Wiz Research, 21 Ekim 2026) ↗Wiz
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities (OpenAI, 21 Ekim 2026) ↗OpenAI
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder