Docker Cloud Sandboxes: ajanlar buluta taşınırken neler geride kalıyor?
Docker’ın 24 Eylül duyurusunu inceledik: ajanlar için bulut sandbox’ları, işlem maliyetleri, dosya taşıma sınırları ve yeniden kontrol edilmesi gereken izinler.
Bu yazıda
Bir ajan kapsamlı bir bağımlılık güncellemesi önerebilir; fakat çalışacağı makineyi hâlâ birinin sağlaması gerekir. Bu makine dizüstüyse kapağı kapatmak veya bağlantının kesilmesi projenin tamamlanmasını etkileyebilir. Docker Cloud Sandboxes, 24 Eylül’deki duyurusuyla bu çalışma ortamını Docker’ın yönettiği altyapıya taşıyor.
Asıl soru, geliştiricinin neyi devredebileceği. Buluttaki makine dizüstündeki oturumdan uzun yaşayabilir; yapılan değişikliğin üretime çıkmayı hak edip etmediğine karar veremez. Dokümantasyondan çıkardığımız sonuç: ürün, uzun süren işleri geliştiricinin etkileşimli çalışma alanından ayırmak için anlamlı. Son inceleme yine gerekli.
Şu anda ne sunuluyor?
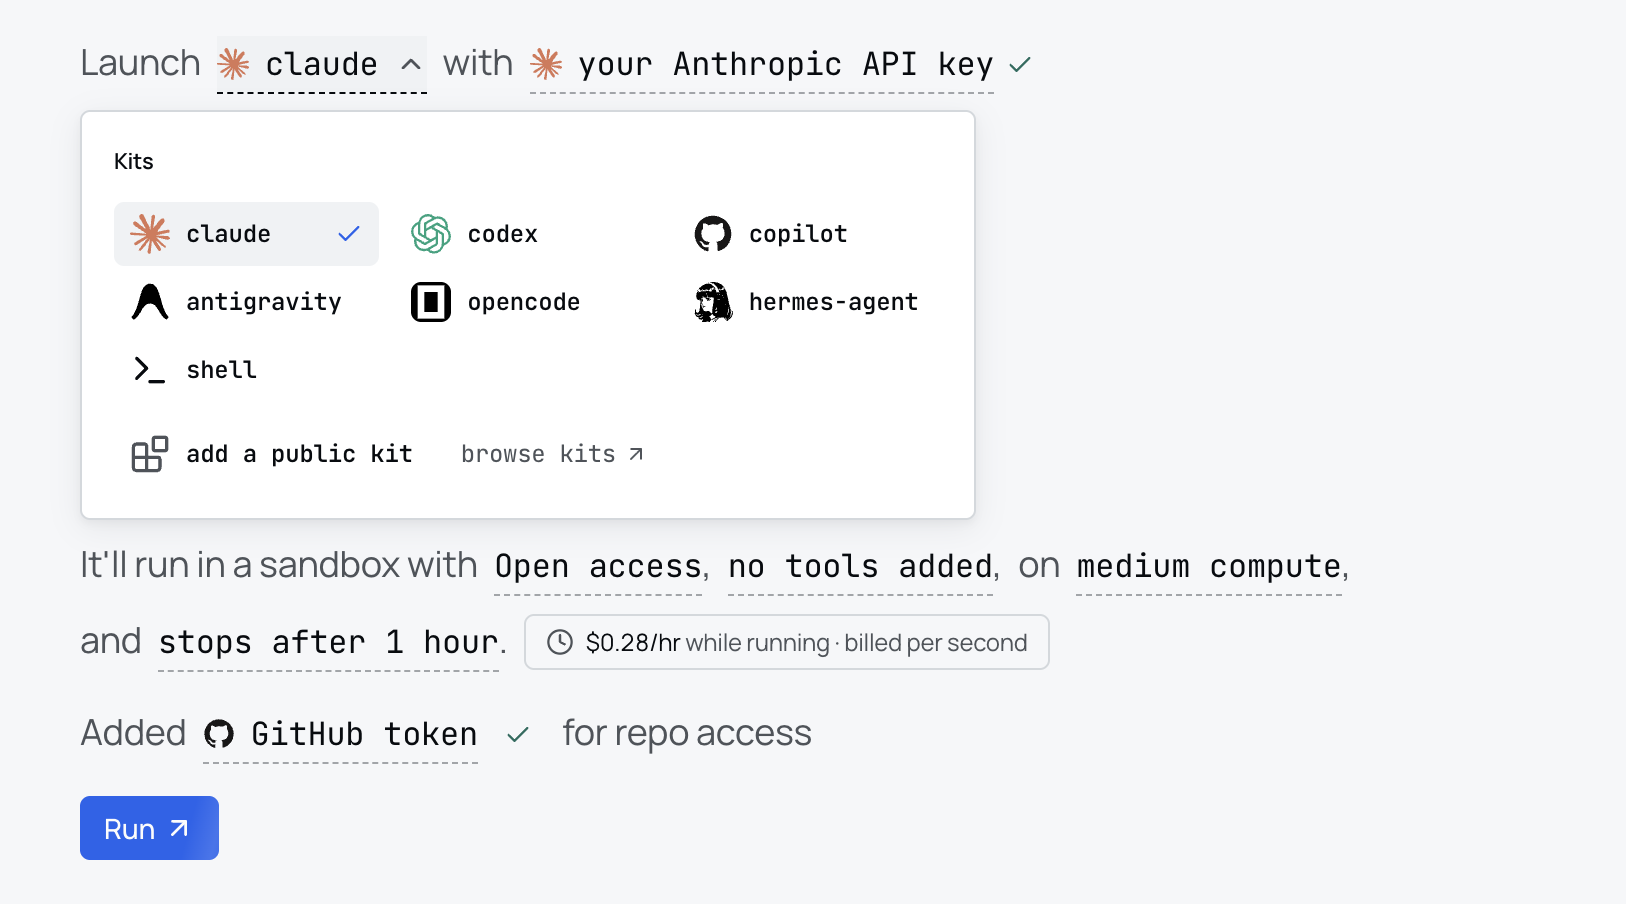
Resmî duyuru, microVM tabanlı ortamları ve hazır ajan kitlerini tanıtıyor. Bu yazının kapağındaki resmî konsol görüntüsü başlatma kontrollerini gösteriyor; bizim yaptığımız bir testin sonucu değil.
Bulut dokümantasyonu, bulut CLI’ını deneysel olarak işaretliyor ve Agentic Platform aboneliği istiyor. Varsayılan süre sınırı bir saat; süre sonunda durdurma veya silme davranışı yapılandırılıyor. Daha uzun bir iş için uygun süre ayarı ve çıktıyı koruma planı gerekiyor. Bulut çalışma alanı dizüstündeki klasörü doğrudan bağlamıyor: projenin klonlanması veya kopyalanması gerekiyor. Mevcut geliştirme düzeninin aynen taşınacağını varsaymadan önce bu ayrım önemli.
Küçük bir sitenin bağımlılıklarını güncelleme işini düşünelim. İyi bir görev tanımı hedef sürümleri, geçmesi gereken kontrolleri ve teslim edilecek dalı belirtir. Dokunulmaması gereken dosyaları da söyler. İşi dizüstünden uzaklaştırmak bu kabul koşullarına duyulan ihtiyacı ortadan kaldırmaz; yazılı olmalarını daha değerli hâle getirir.
Taşıma, çalışan süreci ışınlamıyor
Taşıma referansına göre dosya sisteminin anlık görüntüsü yeni bir sandbox olarak oluşturuluyor. Süreç belleği taşınmıyor. Kaynak ortam ayrı kalıyor. Bağlı yerel klasörler ve yönetilen sırlar dışarıda; ancak bir aracın sandbox içindeki dosyalara kaydettiği kimlik bilgileri dosyalarla taşınabiliyor.
Dolayısıyla “sonra devam etmek” ifadesinin somut bir karşılığı var. Uzun işi taşımadan önce ara sonuçları sandbox dosya sistemine kaydetmek ve bu sonuçlardan nasıl yeniden başlanacağını bilmek gerekiyor. Taşıma sonrasında eski sürecin hâlâ çalıştığını varsaymak yerine hedef ortam doğrulanmalı.
Pratik bir devir notu üç şey içerebilir: son tamamlanan test, sıradaki komut ve üretilen dosyaların yeri. Bunlar bizim çalışma önerilerimiz; Docker’ın otomatik olarak böyle bir not ürettiği iddiası değil. Ekip içinde aynı bilgi, gerektiğinde bir insanın işi devralmasını da kolaylaştırır.
İzinleri yeniden değerlendirmek gerekiyor
Yerel ve bulut karşılaştırmasına göre sırlar ve ağ politikaları iki ortamda ayrı. Yerel politikalar kopyalanmıyor. Bulutta aynı HTTP metodu/yolu filtrelemesi şu anda desteklenmiyor; dışarı açılan portlar da dizüstünün yerel adresi yerine herkese açık HTTPS adreslerini kullanıyor.
| İşi devretmeden önce | Neden kontrol ederdik? |
|---|---|
| Depo ve dal | Ajanın değişikliklerini geliştiricinin kaydedilmemiş işlerinden ayırmak için. |
| Hedef ortamın kimlik bilgileri | Yalnız bu görevin ihtiyaç duyduğu erişimi vermek için. |
| Ağ hedefleri | Derleme paket indirebilir; üretim veritabanına bağlanmasına gerek olmayabilir. |
| Çıktı ve inceleme yolu | Tamamlanan işin değişiklikleri ve test sonuçları incelenebilmelidir. |
Tablo bizim inceleme listemiz; ürünün garanti listesi değil. Yalıtım değerli olsa da yalıtılmış ortam içinde verilen yetkiler dışarıda sonuç doğurabilir. İlk denemeye özellikle geçici bir dalda, üretime yayın yapabilecek kimlik bilgilerini vermeden başlardık.
İşlem kaynağının maliyeti ne?
Docker’ın duyurduğu saatlik ücretler aşağıda. Hesaplama saniyelik yapılıyor; bunlar işlem kaynağının fiyatları.
| Boyut | CPU / bellek | Saatlik ABD doları |
|---|---|---|
| Micro | 1 vCPU / 2 GiB | 0,07 |
| Small | 2 vCPU / 4 GiB | 0,14 |
| Medium | 4 vCPU / 8 GiB | 0,28 |
| Large | 8 vCPU / 16 GiB | 0,56 |
| XL | 16 vCPU / 32 GiB | 1,12 |
Faturalandırma dokümantasyonu, model çıkarımının seçilen sağlayıcı tarafından ayrıca ücretlendirildiğini belirtiyor. Bizim hesabımızla Small üzerinde dört saat 0,56 dolar işlem maliyeti demek; aynı süreli on iş 5,60 dolar. İkisi de tam ajan bütçesi değil. Tekrarlanan model çağrıları, başarısız yaklaşımlar ve sonucu incelemek için harcanan zaman da hesaba katılmalı.
İlk deneyde sınırları belli tek bir işi dizüstünde ve bulutta karşılaştırır; tamamlanmayı, toplam maliyeti ve inceleme süresini kaydederdik. İş çok uzuyorsa veya çıkan sonucun yeniden yapılması gerekiyorsa makine saatinin ucuzluğu tek başına iyileşme sayılmaz.
Kitler kurulumun incelenmesini kolaylaştırıyor
24 Eylül tarihli ayrı Kit Specification duyurusu, ajan yapılandırmasını sürümü sabitlenebilen sıradan OCI imajlarında paketlemeyi anlatıyor. Spesifikasyon Apache 2.0 lisanslı. Bu, yönetilen bulut hizmetinin kendisinin açık kaynaklı olduğu anlamına gelmiyor.
Buradaki önemli açı tekrarlanabilirlik: ekip yalnızca verilen komutu değil, görevi hangi ajan kurulumunun çalıştırdığını da bilmeli. Sabitlenmiş bir kit bu kaydın parçası olabilir. Yanına kod revizyonunu ve görev talimatlarını da eklerdik.
Docker, daha geniş ajan altyapısı sunumu için bir resmî keynote sayfası da sunuyor.
Değerlendirmemiz: zaten uzun kodlama işleri çalıştıran ekipler için ilgili bir altyapı duyurusu. İlk değerlendirme, sınırları açık, tekrarlanabilir ve düşük riskli bir görev olmalı. Temel kazanım işin devam edebileceği bir yer sağlamak; ortaya çıkan değişikliğin kalitesini ayrıca görmek ve kontrol etmek gerekiyor.
Kaynaklar
- Cloud Sandboxes launch and pricing ↗Docker
- Cloud Sandboxes: experimental CLI and account requirements ↗Docker
- Local and cloud differences ↗Docker
- Moving a sandbox: snapshot and credential behavior ↗Docker
- Agentic Platform billing ↗Docker
- Sandbox Kit Specification ↗Docker
- Manufacturing Trust for AI Agents: official keynote page ↗Docker
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder