NVIDIA Open Agent Safety Platform, ajanların yetkisine sınır çiziyor
NVIDIA'nın 28 Eylül platformu OpenShell izinleri ile isteğe bağlı BlueField-4 denetimini birleştiriyor. Katmanların görevi ve henüz kanıtlanmayanlar.
Bu yazıda
NVIDIA, Open Agent Safety Platform’u 28 Eylül 2026’da duyurdu. Bu, tek bir yeni model değil; açık yazılım platformu ve referans sistem tasarımı. Temel fikir, yapay zekâ ajanına görev için gereken yetkiyi vermek ve bu sınırı ajanın kendi yönergelerinin dışındaki katmanlarda uygulamak. Tasarım OpenShell çalışma zamanını, isteğe bağlı BlueField-4 Sentry katmanıyla bir araya getiriyor.
Destek kayıtlarını özetleyen bir ajanı düşünelim. Kayıtları okuması ve rapor yazması gerekebilir; müşteri veritabanını dışarı aktarması veya hesap ayarlarını değiştirmesi gerekmez. İsteme yazılan bir cümle bu ayrımı anlatır. Çalışma zamanı ise beklenmedik bir araç yanıtı, istem enjeksiyonu veya hatalı plan ajanın başka bir işlem denemesine yol açtığında sınırı uygulayabilir.
| Bileşen | Rolü | Gereken ortam | Sınırı |
|---|---|---|---|
| OpenShell | Ajanı yalıtır; dosya, ağ, araç, süreç ve kimlik bilgisi politikasını uygular. | Desteklenen yerel, bulut veya kurum içi sistem; BlueField-4 şart değil. | İş yükünün dışındaki çalışma zamanı denetimi; iş için doğru politikanın yazılması işleticiye bağlı. |
| Sentry | Ajan etkinliğini ayrı katmanda izler ve donanım üzerinden ek politika uygulaması sağlar. | BlueField-4 DPU ve ilgili DOCA tabanlı tasarım. | İsteğe bağlı referans katmanı; OpenShell kurulumuyla kendiliğinden gelmez. |
OpenShell hangi izinleri yönetiyor?
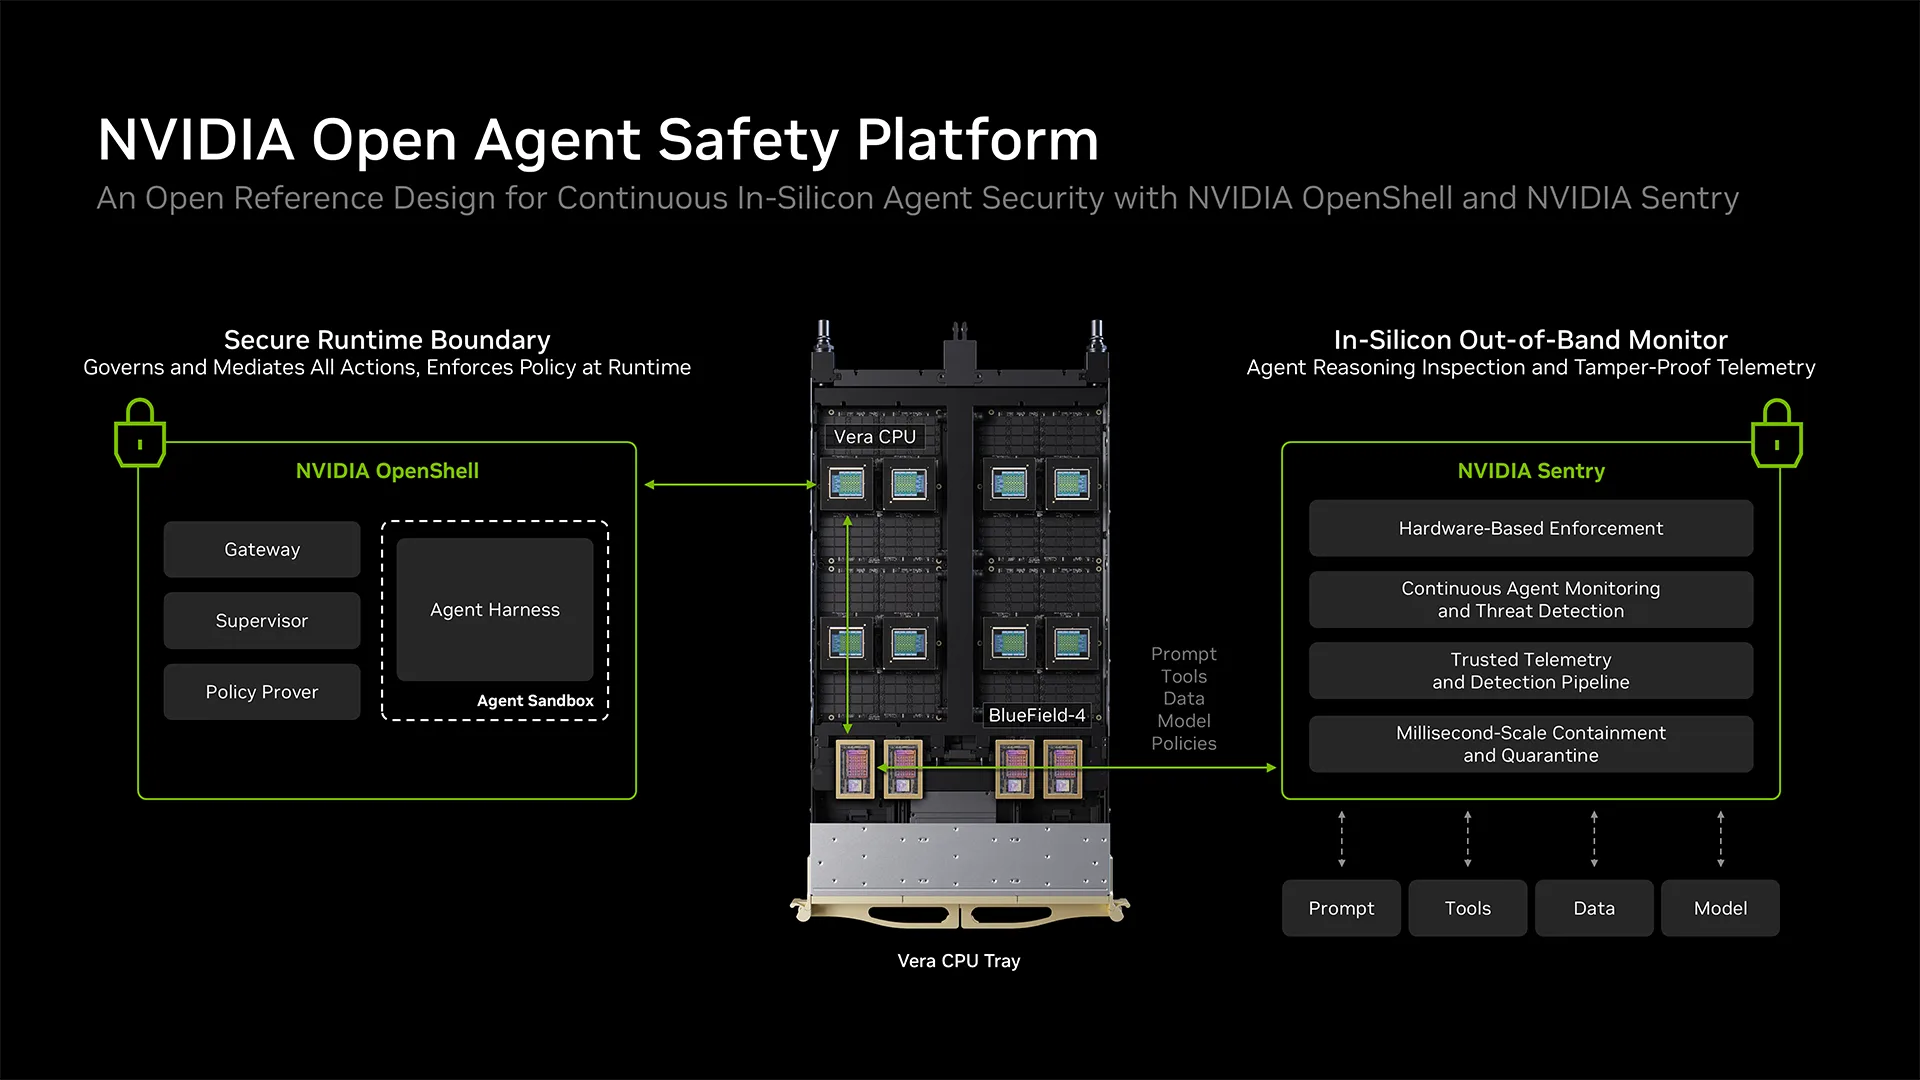
OpenShell, NVIDIA’nın açık kaynaklı güvenli çalışma zamanı. Ajan iş yüklerini çekirdek düzeyinde yalıtılmış alanlarda çalıştırıyor. İşletici, ajanın erişebileceği dosyalar, ağ hedefleri, araçlar, süreçler ve kimlik bilgileri için politika belirliyor. Ajan kendi kendine daha geniş bir yetki veremiyor. NVIDIA’ya göre politika çalışmadan önce denetleniyor, çalışma boyunca uygulanıyor ve izin ile ret kararları denetim kaydına alınabiliyor.
Yeni teknik anlatımda bir geçit birden fazla yalıtılmış alanı yönetiyor; iş yükünün dışındaki supervisor dışarı giden istekleri denetliyor; alan da dosya sistemi ve süreç kısıtlarını uyguluyor. Örnekte aynı hizmetten veri okumaya izin verilip yazma isteği engellenebiliyor. Gerçek hizmet anahtarları iş yükünün dışında tutulup yalnız onaylı isteklere bağlanıyor. Bu ayrıntı önemli: erişilebilen sitelerin listesini yapmak, bağlanıldıktan sonra gerçekleştirilebilecek tüm işlemleri sınırlamaya yetmez.
OpenShell açık veya kapalı modellerle ve mevcut ajan çatılarıyla kullanılabiliyor. NVIDIA’nın sık sorulan sorularına göre BlueField-4 zorunlu değil; desteklenen yerel, bulut, kurum içi ve Kubernetes ortamlarında çalışabiliyor. Açık kaynaklı çalışma zamanı ile donanım referans tasarımının benimsenme koşulları bu nedenle farklı.
Donanım katmanı ne ekliyor?
NVIDIA, Sentry’yi BlueField-4 veri işleme biriminde çalışan, ana sistemin dışında bir gözetleyici olarak tanımlıyor. Teknik açıklamaya göre OpenShell ana makine tarafında çalışırken ayrı BlueField katmanı DOCA üzerinden ajan etkinliğini gözlüyor ve politikayı uyguluyor. Ajan etkileşimleri, politika kararları ve araç ile veri erişimleri ilişkilendiriliyor. Böylece tanımlanmış davranış profilinden sapmaların araştırılması ve gerektiğinde müdahale edilmesi hedefleniyor.
NVIDIA Vera Rubin POD sistemlerinde şirket, BlueField-4’ün düğümün modele giden yolunda bulunduğunu söylüyor. Bu yerleşim, ana makine yazılımından bağımsız gözlem ve uygulama iddiasının dayanağı. Duyuru, Sentry’nin sınır dışına çıkan ajanı milisaniyeler içinde karantinaya alabileceğini belirtiyor. Bu NVIDIA’nın ürün iddiası: açıklamada bağımsız tekrarlanabilir gecikme testi, yanlış alarm oranı veya her kurulum için geçerli sonuçlar bulunmuyor. Kurumların kendi politikaları, iş yükleri ve hata senaryolarıyla sınama yapması gerekir.
Kaynaklar Sentry’yi referans sistem tasarımı ve isteğe bağlı ek katman olarak da tanımlıyor. OpenShell’i kurmak, BlueField denetiminin kendiliğinden devreye girmesi anlamına gelmiyor. NVIDIA genel platformun Vera CPU ve BlueField üzerinde optimize edildiğini, başka donanımlarla da uyumlu olduğunu söylüyor. Fakat yukarıdaki bağımsız donanım uygulaması özellikle BlueField katmanına bağlı.
Sınırı çizmek yine işleticiye düşüyor
NVIDIA’nın üç katmanlı anlatımı uygulamayı (model, yürütme düzeni, araç ve veri), çalışma zamanını (yalıtım ve politika) ve altyapıyı (hesaplama ve donanım denetimi) ayırıyor. Model korumaları ajanın ne yapmayı önereceğini etkileyebilir; çalışma zamanı ve altyapı denetimleri bir dosyaya, hizmete veya araca gerçekten ulaşıp ulaşamayacağını belirler. Bu katmanlar hangi iş işleminin uygun olduğuna kendiliğinden karar vermez. Ekiplerin politika yazması, anahtar yetkilerini daraltması, kayıtları saklaması ve ek izin isteklerini kimin onaylayacağını belirlemesi gerekir.
NVIDIA, OpenShell yazılımının ve ilgili kaynakların geliştirici belgeleri ile GitHub bağlantılarında bulunduğunu söylüyor. Duyuruda kurum ve araştırma ortakları da listeleniyor. Bir iş birliği adı, her donanım düzeninin üretimde kurulu olduğunu veya her ajan hatasının önlenebildiğini kanıtlamaz. Uygulayıcı için ilk somut test dar bir görev seçmek, yalnız gerekli okuma ve yazma yetkilerini vermek, yasak bir işlemi denemek, kayıtları incelemek ve hedef altyapıdaki maliyeti ölçmektir. Bu yazı için bağımsız platform testi yapılmadı.
Kaynaklar
- NVIDIA duyurusu, 28 Eylül 2026 ↗NVIDIA
- Open Agent Safety Platform teknik açıklaması ↗NVIDIA Developer
- Open Agent Safety Platform ürün sayfası ve SSS ↗NVIDIA
- OpenShell çalışma zamanı kontrolleri ↗NVIDIA Developer
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder