DHS, DeepSeek'i ABD sivil kurumlarından çıkarıyor: emir Temmuz'da imzalandı
DHS, DeepSeek ürünlerinin federal sivil BT sistemlerinden çıkarılmasını emretti. Emir 24 Temmuz'da imzalandı, 19 Ekim'de kamuya açıldı. Kapsam ve açık sorular.
Bu yazıda
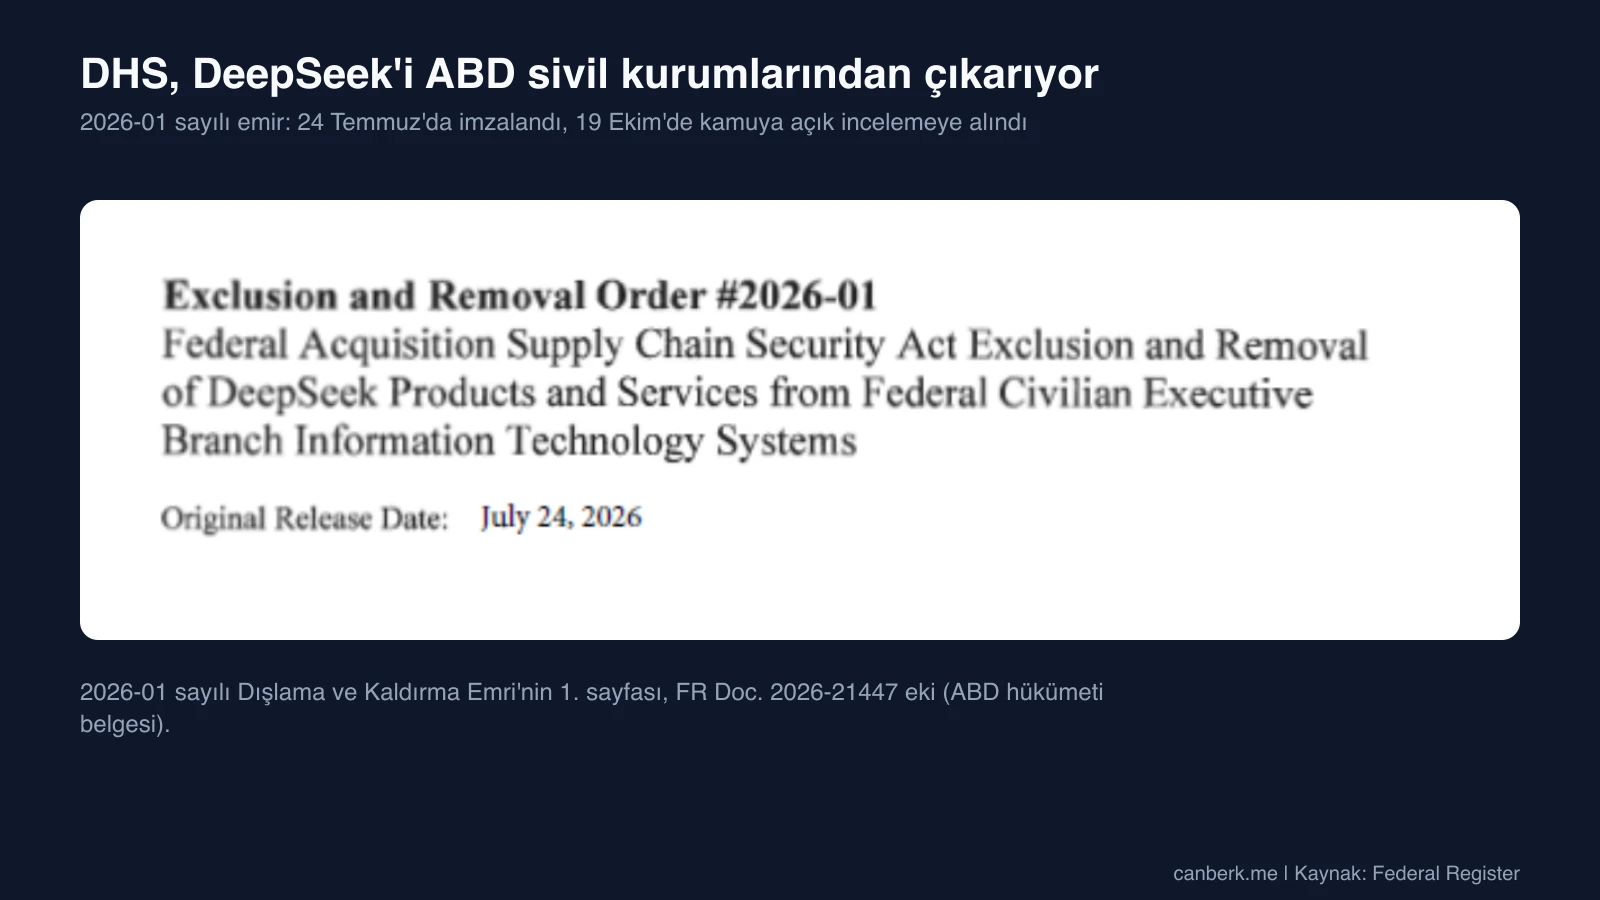
ABD federal müşterileri için geliştirme yapıyorsanız ya da onlara satış yapan birine satıyorsanız, DHS sivil kurumlara DeepSeek kullanmayı bırakmalarını söyledi. Emir 24 Temmuz tarihli; yani bildirim 19 Ekim’de kamuya açık incelemeye ulaşmadan önce yaklaşık üç ay yayımlanmadan durdu. Bildirimi ve dört sayfalık imzalı emrin tamamını okuduk. Bu yazı emrin ne gerektirdiğini, gerekçesini ve açık ağırlıklı model çalıştıranlar için bıraktığı soruyu anlatıyor.
DHS emri ne gerektiriyor?
Federal sivil kurumların DeepSeek’i alımlardan dışlamasını ve ürünlerini BT sistemlerinden kaldırmasını gerektiriyor. 2026-01 sayılı Dışlama ve Kaldırma Emri, 2018 tarihli Federal Acquisition Supply Chain Security Act’e (41 U.S.C. 1321-1328) dayanıyor; DHS Bakanı Markwayne Mullin tarafından imzalı ve OMB Direktörü Russell Vought’a bilgi olarak gönderilmiş. Kurumlara şunları söylüyor:
- Hangzhou DeepSeek Artificial Intelligence Basic Technology Research Co., Ltd’yi, bağlı kuruluşlarını ve ürünlerini onaylı ürün listeleri ve e-ticaret pazarları dahil alımlardan “derhâl” dışlayın.
- DeepSeek ve bağlı kuruluşlarının sağladığı ürünleri ve “DeepSeek implementasyonlarıyla geliştirilen üçüncü taraf ürün ve hizmetleri” sivil kurum bilgi teknolojisinden derhâl ya da istisna kapsamında kaldırın.
Emir federal sivil yürütme organı kurumlarına uygulanıyor; ulusal güvenlik sistemleri ve bölümlere ayrılmış gizli bilgi sistemleri hariç. Savunma Bakanlığı ve Ulusal İstihbarat Direktörü’nün kendi sistemleri üzerinde ayrı yetkisi var.
Ne zaman imzalandı, ne zaman kamuya açıldı?
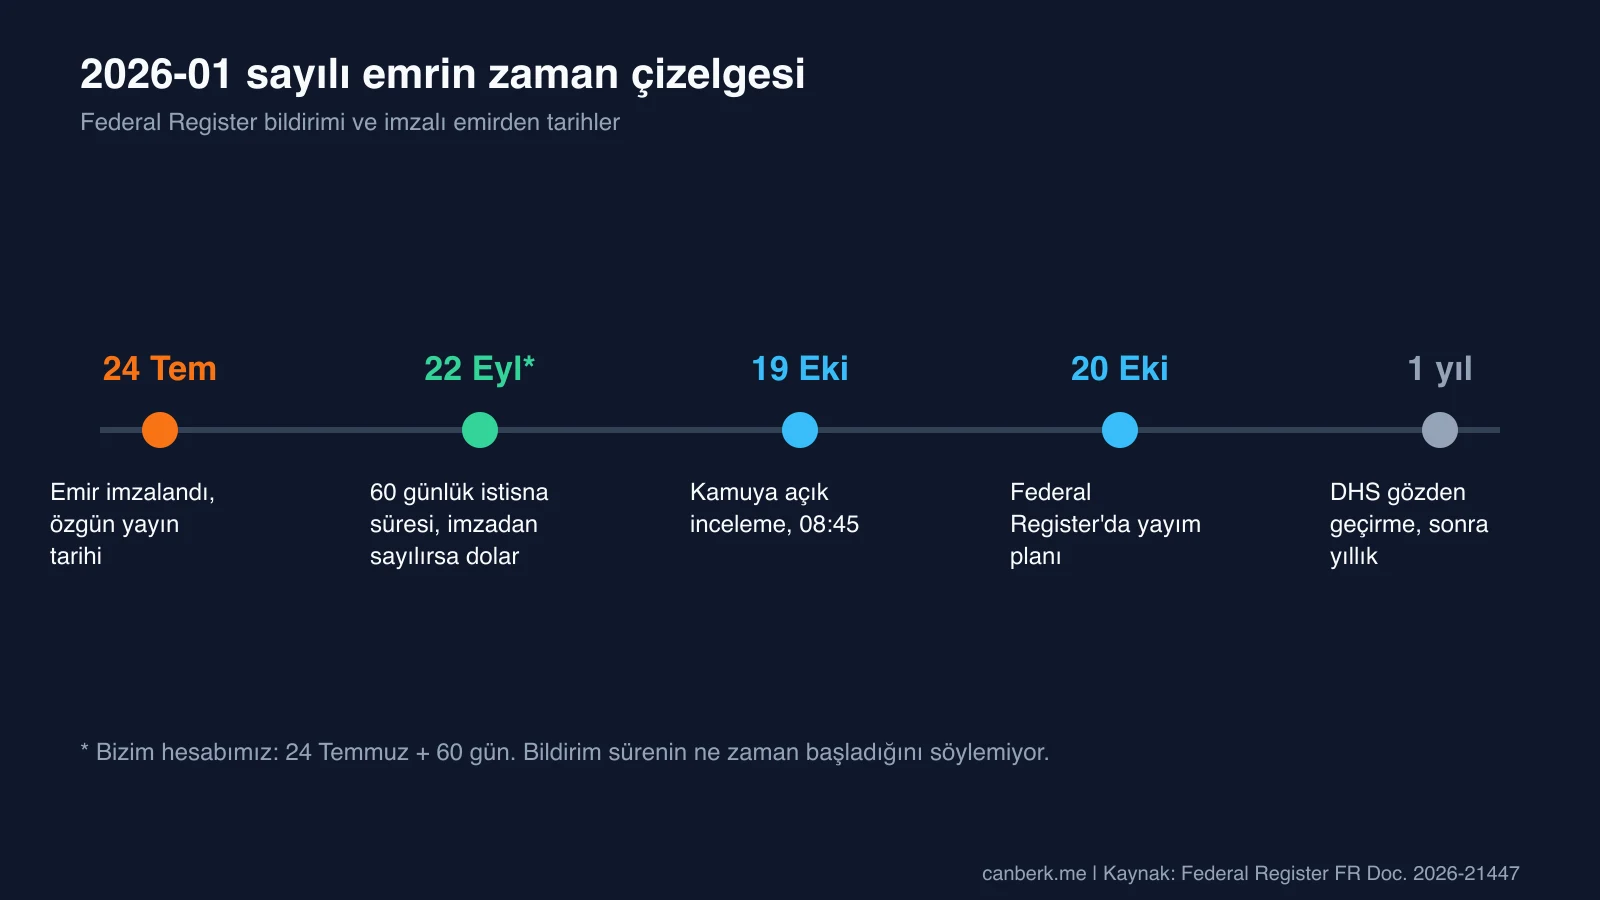
24 Temmuz 2026’da imzalandı ve bildirim 19 Ekim’de kamuya açıldı. İmzalı emir, özgün yayın tarihi olarak 24 Temmuz 2026’yı gösteriyor. Federal Register bildirimi (FR Doc. 2026-21447) 19 Ekim’de saat 08:45’te kamuya açık incelemeye alındı, 20 Ekim’de yayımlanmak üzere tarihlendi ve emir ek olarak ekli. Reuters, Pazartesi günü kamuya açılan bir Temmuz notunun kurumlara DeepSeek riskleri için hükümet sitelerine giren ve çıkan trafiği izlemelerini söylediğini bildiriyor. Belgelerden bu notun aynı emir olup olmadığını anlayamıyoruz. 24 Temmuz ile 19 Ekim arasındaki boşluğu bildirim açıklamıyor.
DHS bunu neden yaptığını söylüyor?
DHS dört kaygı sıralıyor ve DeepSeek’in modellerinin “birden çok tehdit vektörü” taşıdığını söylüyor. Emrin risk özeti şunları söylüyor:
- DeepSeek, sunucuları Çin’de bulunan özel bir şirket ve Çin hukuku devlete özel şirket altyapısına geniş erişim tanıyor.
- DeepSeek’in barındırdığı örneklerde hesap oluşturma kişisel olarak tanımlanabilir bilgi topluyor ve kullanıcıları izleyip parmak izi de çıkarabilir.
- Tipik kullanım modele bilgi sunmayı gerektiriyor; bu, hükümet çalışanları veya tedarikçileri kullanırsa hassas veriyi Çin’e aktarabilir. DHS bu verinin tek başına ya da kamuya açık verilerle birleşince ABD’li kişiler veya hükümet programları hakkında “uygulanabilir istihbarat” üretebileceğini söylüyor.
- Modellerin kendisi “kötü amaçlı yazılım veya başka güvenlik açıkları içerebilir” ve emir, DeepSeek’in iOS uygulamasında birden çok kritik açık bulan açık kaynak araştırmasına atıf yapıyor.
Dipnotlar büyük ölçüde 2025 tarihli kaynaklara dayanıyor: bir şirket profili, bir gizlilik politikası, bir Kongre komitesi raporu ve iOS uygulamasına dair bir NowSecure analizi. Bunları kontrol etmedik.
Kurumlar ne yapabilir?
Emrin yayımından itibaren 60 gün içinde yazılı istisna talep edebilirler. Talepler yazılı olarak DHS’nin yetkili makamına gidiyor ve CISA inceliyor. Emre göre talep, emri ve ürünü tanımlamalı, istenen istisnayı anlatmalı, görev açısından kritik işlevlere etki ya da ulusal çıkar gibi ikna edici bir gerekçe vermeli ve varsa alternatif risk azaltma önlemlerini belirtmeli. Kaldırma tamamlanana kadar kurumların kurum içine giren ve çıkan trafiği izlemeleri, gelişmiş loglama ve veri sızıntısı kontrolleri kullanmaları ve anormal etkinliği işaretlemeleri öneriliyor. CISA, kapasitesi olmayan kurumlara teknik yardım verebilir; Bakan emri bir yıl içinde ve ardından yıllık olarak gözden geçirecek. 60 gün 24 Temmuz imzasından sayılırsa süre, bildirim kamuya açılmadan önce, yaklaşık 22 Eylül’de dolmuş olurdu (bizim hesabımız). Bildirim sürenin ne zaman başladığını söylemiyor.
Emir açık ağırlıklı DeepSeek modellerini kapsıyor mu?
Metin söylemiyor. Emir “DeepSeek implementasyonlarıyla geliştirilen üçüncü taraf ürün ve hizmetlerin” kaldırılmasını emrediyor ve bir dipnot bunun “sivil kurumlara ürün ve hizmet sağlamak için kullanılan DeepSeek’in üçüncü taraf implementasyonlarını” kapsadığını ekliyor. İkisi de tanımlanmamış. Ağırlıklardan, kendi sunucuda çalıştırmadan, fine-tune’lardan veya damıtılmış modellerden söz etmiyor. Bir kurumun kendi sunucularında açık ağırlıklı bir DeepSeek modeli çalıştırması ya da üzerine kurulu bir tedarikçi ürünü satın alması kapsamda mı, emir bu soruyu açık bırakıyor. Reuters aynı bildirimi okuyarak yasağı DeepSeek ürünlerini ve Çin modelini kullanan üçüncü taraf hizmetlerini kapsıyor diye anlatıyor.
Reuters ne ekliyor?
Önceki yasaklar ve ilgili bir FCC oylaması hakkında bağlam. Reuters, Ticaret Bakanlığı ve Donanma dahil birkaç kurumun DeepSeek’i hükümet cihazlarında daha önce yasakladığını, New York, Tennessee ve Virginia dahil eyaletlerin de aynısını yaptığını söylüyor. Washington’daki Çin Büyükelçiliği’nin hemen yorum yapmadığını ve FCC’nin 29 Ekim’de Çinli laboratuvarların ABD’de kullanılacak elektronik cihazları test etmesini yasaklamak için oylama yapacağını ekliyor.
Hâlâ bilinmeyenler neler?
- “DeepSeek implementasyonları”nın ne demek olduğu ve açık ağırlıkların kapsamda olup olmadığı.
- Emrin neden 24 Temmuz’dan 19 Ekim’e kadar yayımlanmadığı.
- 60 günlük istisna penceresinin ne zaman başladığı: imzadan mı, kamuya açılmadan mı.
- Kaç kurumun veya tedarikçinin etkilendiği ve istisna talep eden olup olmadığı.
- DeepSeek’in veya Çin hükümetinin yanıt verip vermeyeceği. Okuduğumuz kaynaklarda bir açıklama bulamadık.
Akılda tutulması gerekenler
Bunlar bizim gözlemlerimiz:
- Tarih önemli. Bu haftaya ait yeni bir yasak değil. Emir üç aylık ve yeni kamuya açıldı.
- “Üçüncü taraf ürünler” maddesi geniş olan kısım. Federal sivil kurumlara satış yapan tedarikçiler için bu, kendi hukuk danışmanlarıyla birlikte dikkatle okunacak kısım.
- Gerekçeler DHS’nin, test ettiğimiz bulgular değil. Emrin kendi kaynaklarının çoğu 2025’ten.
- Bu, diğer DeepSeek yazılarımızla yan yana duruyor. V4.1-Flash-1017 sürümüne, DeepSeek harness’ına ve bir işçi adının DeepSeek’i işaret ettiği Cairn panel incelemesine bakın.
Editoryal inceleme: 20 Ekim 2026 (AI). Federal Register kamuya açık inceleme PDF’i (FR Doc. 2026-21447, bildirim ve dört sayfalık imzalı emir, sayfa görüntüleri olarak okundu) ve Reuters’ın 19 Ekim haberi (tarayıcıda açıldı) üzerinden hazırlandı. Wall Street Journal’ın ilk haberi okunmadı. Emrin dipnot kaynaklarını kontrol etmedik, DHS, CISA veya DeepSeek ile iletişime geçmedik, regulations.gov dosyasına bakmadık. Bu hukuki tavsiye değildir.
Kaynaklar
- Notice of Order Regarding Exclusion and Removal of DeepSeek Products from Federal Civilian Executive Branch Information Technology Systems and Procurements (Federal Register kamuya açık inceleme, FR Doc. 2026-21447) ↗Federal Register
- Exclusion and Removal Order #2026-01, FR Doc. 2026-21447 eki (PDF) ↗Department of Homeland Security
- US banning Chinese AI DeepSeek from government agency IT systems (Reuters, 19 Ekim 2026) ↗Reuters
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder