eMudhra'nın CA anahtarları sekiz bitti: ne güncellenmeli
Sekiz eMudhra ara CA anahtarı tek baytlık sayılardı. Mozilla ve Chrome ne yaptı, kimler hâlâ açıkta ve şimdi neyi güncellemelisiniz.
Bu yazıda
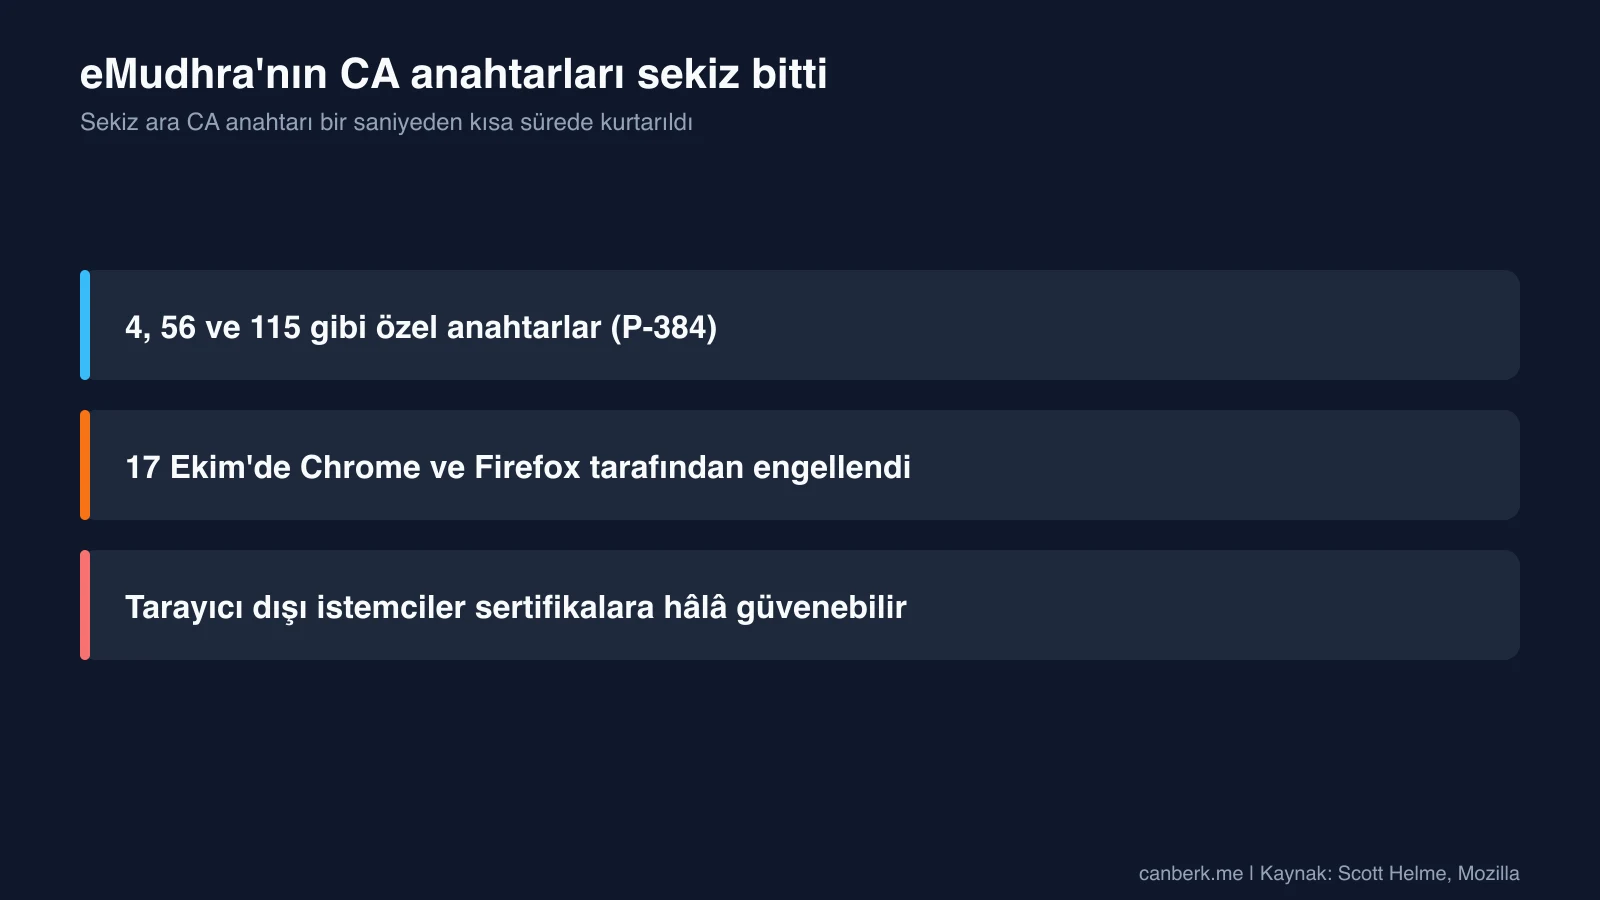
Tarayıcıların ve işletim sistemlerinin güvendiği sekiz sertifika otoritesi anahtarı tek baytlık sayılar çıktı. Birinin değeri 4. Tarayıcı dışında HTTPS üzerinden bir şeyler çeken yazılımlar çalıştırıyorsanız, örneğin kurulum betikleri, derleme hatları, sunucudan sunucuya çağrılar ve cihazlar, CA paketlerinin güncellendiğini kontrol edin. Scott Helme’in analizini, Mozilla’nın olay kaydını, kamuya açık duyurusunu ve araştırmacının duyurusunu okuduk. Bu yazı neyin bozulduğunu, tarayıcıların nasıl yanıt verdiğini, kimlerin hâlâ açıkta olduğunu ve neyin açık kaldığını anlatıyor.
eMudhra’nın CA anahtarlarına ne oldu?
Sekiz ara sertifikanın özel anahtarları kolayca kurtarılabilir durumdaydı. Araştırmacının duyurusuna göre “Wayne” olarak anılan bir araştırmacı 17 Ekim Cumartesi günü anahtarların ele geçirildiğini bildirdi. Mozilla’nın kaydı raporun anahtar kontrolü kanıtı içerdiğini ve Mozilla’nın bunu o akşam doğruladığını söylüyor. Sekiz ara sertifika altı TLS veren CA (iki kuşakta DV, OV ve EV) ve iki kod imzalama CA’sı. Mozilla bunları 30 Nisan 2025’te üretilen 24 ara sertifikalık bir partiye bağlıyor ve etkilenen sekiz anahtarın hepsinin özel değerleri 256’nın altında tam sayılar olan P-384 anahtarları olduğunu söylüyor. Mozilla’nın tarifi: “son bayt dışında neredeyse tamamen sıfır.”
Bir CA anahtarı nasıl bu kadar zayıf olabilir?
Çünkü özel anahtar yalnızca bir sayı ve bu sayılar küçüktü. Helme, eliptik eğri açık anahtarının özel sayının eğri üzerindeki sabit bir nokta ile çarpımı olduğunu anlatıyor. Açık anahtardan özel sayıyı bulmak ancak sayı çok büyükse pratik değil sayılıyor; P-384 için yaklaşık 2^384 olasılık. Tek baytlık bir değerde en fazla 256 olasılık var; yani arama en fazla yaklaşık 255 adım. Helme 16 anahtarı (sekiz anahtar, her biri iki sertifikada) açık sertifikalardan bir dizüstünde bir saniyenin altında kurtardı:
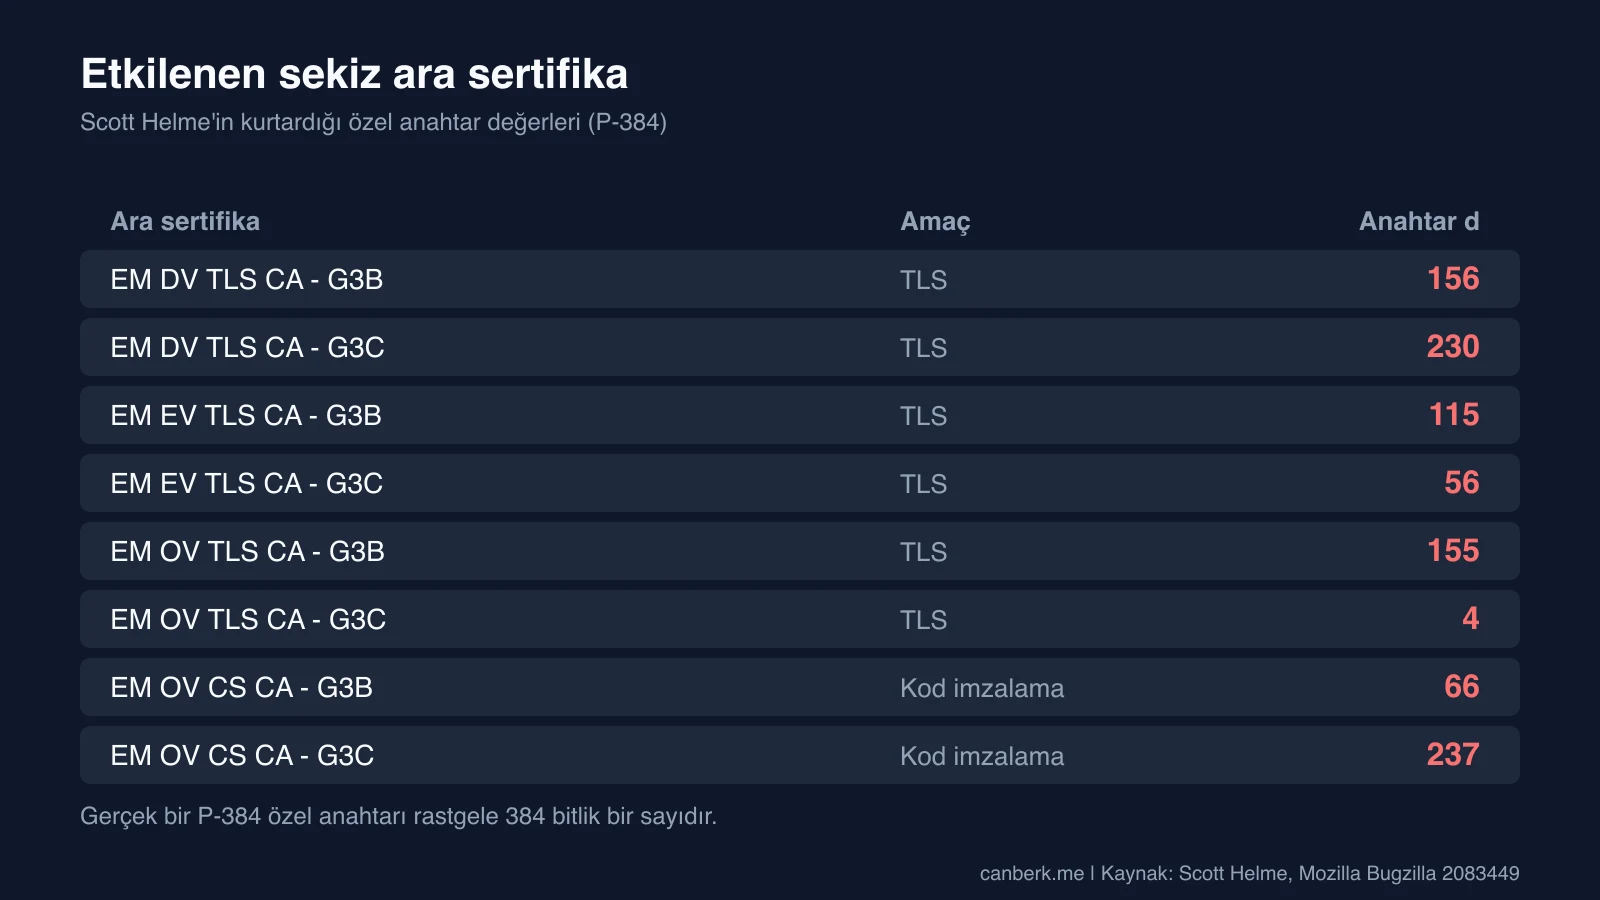
Helme’e göre sertifikaların hiçbirinde yanlış görünen bir şey yok: 4’ten türetilen bir açık anahtar geçerli bir nokta, kodlama doğru ve yapısal kontroller geçiyor. “Öğrenmenin tek yolu denemek.” Ayrıca anahtarları kimsenin çalmasına gerek kalmadığını belirtiyor. Sertifikalar var olduğu günden beri anahtarlar fiilen açıktı; yaklaşık 17 aylık bir pencere.
eMudhra neyin ters gittiğini söylüyor?
Kusurlu bir anahtar töreni. Mozilla’nın kaydında eMudhra, anahtarların donanım güvenlik modüllerinde üretildiğini, anahtar sarmayı test etmek için onaylanmış bir sapmanın modül içinde ikinci bir anahtar çifti oluşturduğunu ve bir kod kusurunun bu çifti zayıflattığını söylüyor. Benzer anahtar etiketleri personelin zayıf anahtarları sertifika imzalama isteği için kullanmasına yol açmış; istek kök tarafından imzalanmış ve çapraz imza için Sectigo’ya gönderilmiş. eMudhra “sürecin birden çok adımında insan hataları” olduğunu, RSA veren CA’larının farklı bir yol izlediğini ve etkilenmediğini, etkilenen ara sertifikalardan yalnızca birinin üretime girdiğini söyledi. Araştırmacı bir kısmına itiraz ediyor: Mozilla’nın özeti eMudhra’nın iki ara sertifikadan hiçbir son kullanıcı sertifikası verilmediğini belirttiğini söylüyor, ama araştırmacı bir DV ara sertifikanın 17 Ekim’de devre dışı bırakılana kadar canlı olduğunu bildirdi. eMudhra ayrıca yürüttüğü her anahtar törenini yeniden doğrulamayı vaat etti ve diğer veren CA’larını “öncelikle AI destekli matematiksel modellerle” doğruladığını söyledi.
Tarayıcılar ve güven depoları ne yaptı?
Ara sertifikaları saatler içinde engellediler ve kökü kaldırıyorlar. Mozilla’nın kaydı ve duyurusuna göre:
- Mozilla, kanıtı 17 Ekim’de 20:08 UTC’de doğruladı ve sertifikaları 22:59 UTC’de Firefox’ta OneCRL ile engelledi. 20 Ekim’de kökü kaldıran bir NSS güncellemesi yayımladı; bu, güven deposunun diğer kullanıcılarını koruyor. Diğer kök programlarla birlikte emSign ECC Root CA - G3’e güveni kaldırmaya karar verdi. Bir Firefox Android sorunu bazı profillerin güncel engelleme listesini almamasına yol açtı; 158.0.2’de düzeltildi.
- Chrome, aynı gün altı TLS ara sertifikasını SPKI karmasıyla CRLSet üzerinden engelledi. Helme, Chrome’un kökün Chrome Root Store v43’te kaldırılacağını doğruladığını söylüyor.
- Apple sertifikaları 19 Ekim’de, Microsoft 20 Ekim’de engelledi; araştırmacının duyurusuna göre.
- eMudhra, sekiz ara sertifikanın hepsini 18 Ekim’de “caCompromise” nedeniyle iptal etti. Birçoğunu çapraz imzalayan Sectigo daha sonra bu çapraz imzaların iptalini tamamladığını bildirdi.
eMudhra G3 altındaki tüm ara sertifikalardan sertifika vermeyi durdurdu. Mozilla’nın kaydına göre yaklaşık 30.000 sertifikanın taşınması gerekiyor, bunların yaklaşık %97’si ACME ile verilmiş ve aboneler G1 (RSA) zincirlerine taşınıyor; Mozilla G1’i şu an kaldırmıyor.
Kimler hâlâ açıkta?
Çoğunlukla tarayıcı olmayan yazılımlar. Chrome, bu CA’lara zincirlenen hiçbir TLS sertifikasının Certificate Transparency günlüklerinde görünmediğini belirtti; bu yüzden CT uygulayan tarayıcılar sahte sertifikalara varsayılan olarak güvenmezdi. Helme, CT’nin yanlış vermeyi önlemediğini yalnızca tespit ettiğini ve birçok istemcinin CT veya iptal kontrolü yapmadığını vurguluyor. Kendi kontrol ettiği bir ana bilgisayar adı için sahte bir sertifikayı kendi makinelerinde yerel bir sunucuyla test etti: curl, Python ve Node denediği her Linux ve macOS makinesinde varsayılan ayarlarla kabul etti; Windows’un CryptoAPI’si ise iptal kontrolü açık olmadıkça kabul etti. Maruziyet listesinde HTTPS ile betik çeken kurulum araçları, CI/CD hatları, sunucudan sunucuya API çağrıları, CA paketleri sertifikaların süresi dolana kadar, yani Temmuz 2039’a kadar dondurulmuş IoT ve gömülü cihazlar ve Windows’un eMudhra kod imzalama kökünü doğrudan güvenilir saydığı Windows kod imzalama var.
Neyi güncellemelisiniz?
Kendi CA paketini taşıyan her şeyi ve temel katmanları değiştiğinde imajları yeniden derleyin. Helme’in tavsiyesi: işletim sistemi ca-certificates paketini, certifi’yi, Node’u, Homebrew’u ve benzerlerini güncelleyin, sonra konteyner imajlarını yeniden derleyin. Araştırmacının sayfası birkaç Linux dağıtımı, Node.js, Go, certifi ve curl için yamalı sürümleri listeliyor (bazıları hâlâ bekliyor) ve macOS ile Linux için, uzmanlara özel ve sıradan kullanıcılara önerilmeyen manuel güveni kaldırma komutlarını veriyor. İşlem yapmadan önce güncel durum için sayfaya bakın. Güncellenemeyen cihazlar zor kısım.
Hâlâ bilinmeyenler neler?
- Birinin anahtarları sömürüp sömürmediği. Kimsenin onları çalması gerekmedi ve Helme bilmenin yolu olmadığını söylüyor.
- Diğer eMudhra anahtarlarının etkilenip etkilenmediği. Mozilla iki eski serinin P-384 anahtarlarını kurtaramadı, RSA anahtarlarını henüz incelememişti ve eMudhra’nın daha kapsamlı kök neden analizi hâlâ bekleniyordu.
- CRL anomalileri. Mozilla’nın kaydı vakayı eMudhra’nın iptal listelerindeki geçersiz imzalara bağlıyor ve ilişki çözülmedi.
- Diğer güven depolarının nasıl ilerleyeceği. Bazıları kökü kaldırıyor; Firefox dışı kullanıcılar üzerindeki etki sitelerin zincirleri ne kadar hızlı taşıdığına bağlı.
Akılda tutulması gerekenler
Bunlar bizim gözlemlerimiz:
- Hata anahtar üretimindeydi, algoritmada değil. P-384 sorunsuz. Anahtarlar rastgele değildi.
- İptal her şeye ulaşmıyor. Tarayıcı engelleme listeleri saatler içinde çalıştı, ama tarayıcı dışı yazılımlar diskteki paketlere güveniyor.
- AI ayrıntısı bir kişinin anlatımı. Helme “Claude’un tek bir prompt’la özel anahtarları kurtarabildiğini” söylüyor. Bu, yazısına eklediği bir güncellemedeki kendi ifadesi ve biz yeniden üretmedik. Bu değerler en fazla 255 olasılığı denemekle bulunabildiği için bulgu AI gerektirmiyor; mesele araçların artık bu tür şeyleri ne kadar hızlı kontrol edebildiği.
- Önceki analizimizle yankılanıyor. Kontrol etmeye değer başka bir kriptografik parametre vakası için NIST eğri tohumları analizimize ve aynı gün yayımlanan PHP açığına bakın.
Editoryal inceleme: 21 Ekim 2026 (AI). Scott Helme’in yazısı (tam metin, tarayıcıda açıldı) ile Mozilla’nın Bugzilla kaydı 2083449, Mozilla’nın dev-security-policy duyurusu ve araştırmacının duyuru sayfası (her biri özetleyici bir fetch ile okundu) üzerinden hazırlandı. Kanıt dosyalarını veya etkilenen ara sertifika listelerini açmadık, hiçbir istemciyi test etmedik, eMudhra, Mozilla veya Chrome ile iletişime geçmedik. Kaydın ayrıntıları okumamızdan sonra değişmiş olabilir.
Kaynaklar
- Eight Bits of Trust; eMudhra's CA keys cracked in milliseconds (Scott Helme, 20 Ekim 2026) ↗Scott Helme
- Bug 2083449: eMudhra Intermediate Certificate Key Compromise (Mozilla Bugzilla) ↗Mozilla
- Mozilla'nın eMudhra ara sertifika ihlali hakkındaki kamuya açık duyurusu (dev-security-policy, 20 Ekim 2026) ↗Mozilla
- We have a problem here: eMudhra intermediate compromise (araştırmacı duyurusu) ↗Araştırmacı duyurusu
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder