Microsoft Execution Containers genel kullanıma açıldı: Windows artık yapay zekâ ajanlarını yalıtmak için ne sunuyor
Microsoft, MXC'yi Windows 11'de genel kullanıma açtı: dört yalıtım arka ucu, üç politika modu, MIT lisanslı bir SDK ve onu destekleyen ajanlar.
Bu yazıda
Microsoft, yapay zekâ ajanları için bir sandbox’ı Windows’un yerleşik parçası yaptı. 7 Ekim’de Microsoft Execution Containers’ın (MXC) Windows 11’de genel kullanıma açıldığını duyurdu: bir geliştirici ya da IT ekibi, bir ajanın hangi dosyalara ve ağ hedeflerine ulaşabileceğini belirtiyor ve işletim sistemi bunu uyguluyor. Microsoft’un geliştirici yazısını, Windows Experience Blog yazısını, Copilot’un bunu nasıl kullandığını anlatan GitHub ve Microsoft derinlemesine yazısını ve MXC deposunu okuduk. MXC’yi çalıştırmadık; bu yüzden aşağıdakiler Microsoft’un anlatımı artı deponun herkese açık durumu. Anthropic’in beklenmedik Claude eylemleri raporunun işaret ettiği aynı kaygıya yanıt veriyor: hiç dokunmaması gereken bir sisteme rastlayan bir ajan.
Microsoft ne duyurdu?
MXC genel kullanımda ve Windows 365 desteği de öyle; yani ajanlar Cloud PC’lerde mevcut işin yanında çalışabiliyor. Microsoft bunu ajanlar için kurduğu üç platform yeteneğinin “yalıtım” katmanı olarak sunuyor: yalıtım (bir ajanın neye erişip ne yapabileceği), kimlik (bir ajanın etkinliğini bir kişininkinden ayırmak) ve yönetilebilirlik (yönetmek ve izlemek için araçlar). Kimlik ve yönetilebilirlik bitmiş değil: Microsoft, Windows’un yakında Microsoft Entra’nın ajan etkinliğini kullanıcı etkinliğinden ayırmasına izin vereceğini ve Microsoft Agent 365 denetimlerini bir cihazdaki yerel ajanlara genişleteceğini, böylece IT’nin MXC kaplarını yönetip politika uygulayabileceğini ve etkinliği izleyebileceğini söylüyor. Microsoft’un kendi dipnotları, ölçekli yönetişimin ek hizmetler gerektirebileceğini ve özelliklerin Windows Update ile zaman içinde yayılacağını belirtiyor.
MXC nedir ve neyi yalıtır?
Güvenilmeyen kod ya da dinamik üretilen iş yükleri için politika güdümlü bir çalıştırma katmanı. Bir ajan kurulumunda geliştiriciler modelin ürettiği çıktıyı, eklentileri, araçları, ajan koşum takımını ya da ajanın tamamını yalıtabilir. Bir iş yükünün ihtiyaç duyduğu kaynakları, örneğin dosyaları ve ağ hedeflerini bildiriyorlar ve MXC sınırı uygun kapla uyguluyor. Politika iş yükünün denetiminin dışında kalıyor; yani ajan ya da üretilen kod kendine daha fazla erişim veremiyor. Microsoft bunu açıkça söylüyor: “An agent cannot be its own security authority.” (Bir ajan kendi güvenlik otoritesi olamaz.) Geliştiriciler tek bir JSON yapılandırma şeması ve çok dilli bir SDK kullanıyor ve MXC istenen kontrolleri Windows, macOS veya Linux’ta seçilen arka uca eşliyor.
Microsoft’un örneği, bir web sitesini güncellemesi istenen bir kodlama ajanı: depoyu okuyup yazabiliyor ve derleme araçlarını kullanabiliyor, üretim sunucusu yapılandırmasını okuyabiliyor ama değiştirmeye yetkili değil. Ajan denerse, model, üretilen kod, eklenti ya da araç ne karar verirse versin yalıtımın bu işlemi engellemesi amaçlanıyor.
Hangi yalıtım arka uçları var?
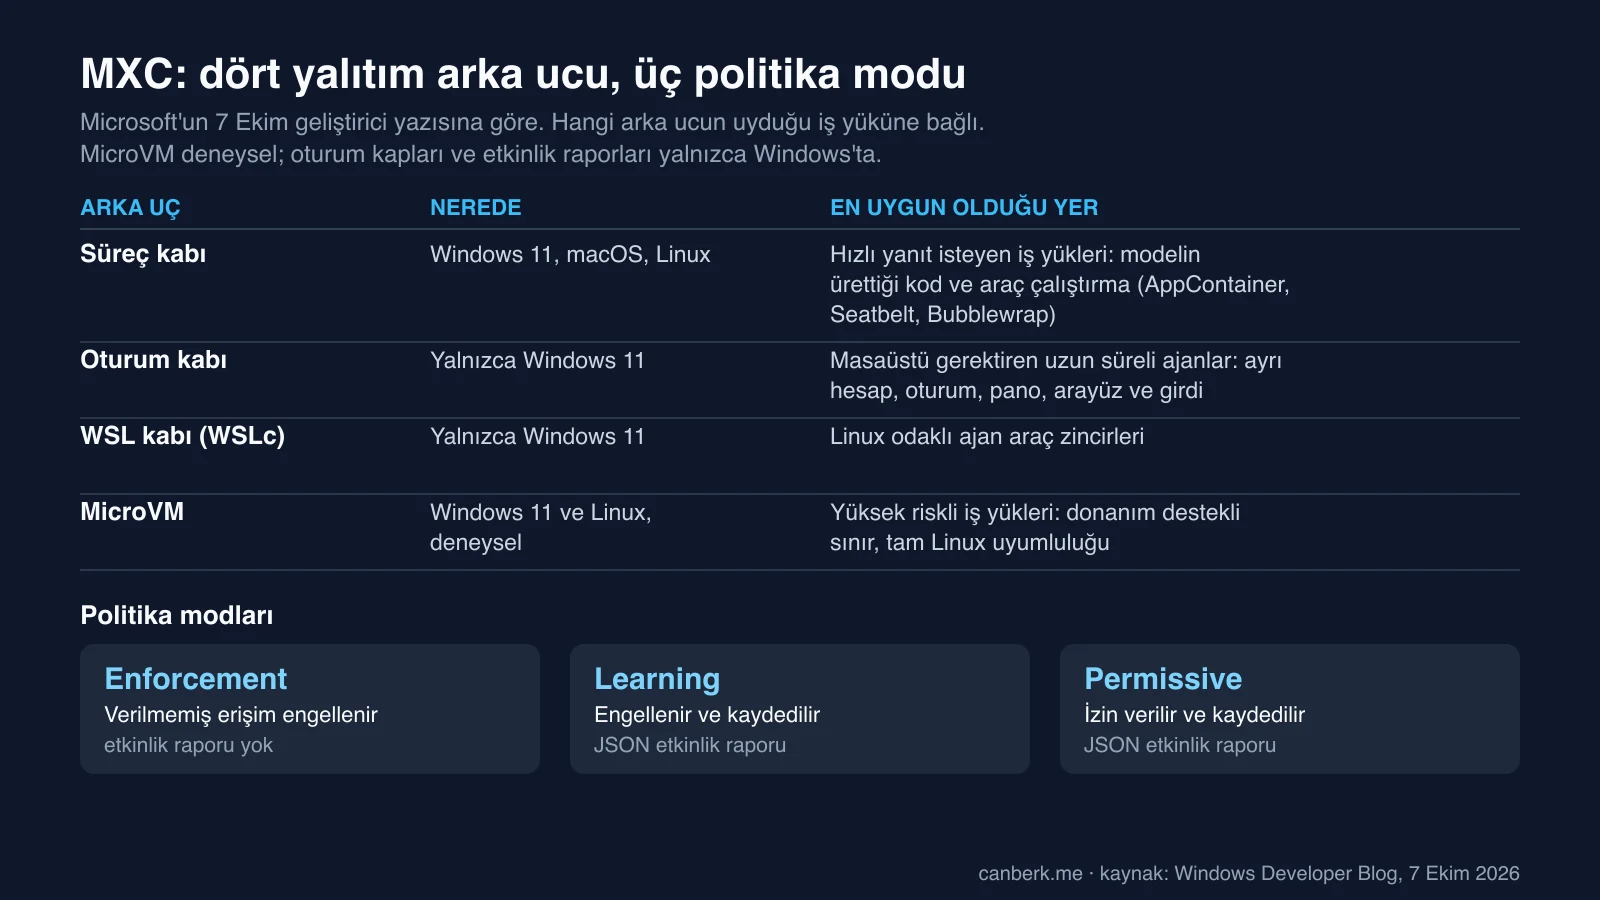
Dört tane; yalıtım gücü ve platform erişimi farklı:
- Süreç kabı. Windows 11, macOS ve Linux. Hafif; modelin ürettiği kod ve araç çalıştırma gibi hızlı yanıt isteyen işler için; Windows’ta AppContainer, macOS’ta Seatbelt, Linux’ta Bubblewrap kullanıyor.
- Oturum kabı. Yalnızca Windows 11. Bir ajanı ayrı, işletim sistemiyle yalıtılmış bir oturumda, kendi hesabı, masaüstü, panosu, arayüzü ve girdi sınırlarıyla çalıştırıyor; uzun süreli ajanlar ve otomasyon için.
- WSL kabı (WSLc). Yalnızca Windows 11. Linux odaklı ajan araç zincirleri için WSL üzerinden bir Linux çalıştırma ortamı.
- MicroVM. Windows 11 ve Linux, deneysel. Daha yüksek riskli iş yükleri için donanım destekli sanallaştırılmış sınır ve tam Linux iş yükü uyumluluğu.
Microsoft her arka ucun farklı güvenlik özellikleri olduğunu ve iş yüklerinin uygunluk açısından değerlendirilmesi gerektiğini ekliyor.
Politika nasıl işliyor, üç mod ne?
Bir politikanın beş alanı var: yalıtım (izolasyon ortamı), süreç (komut, argümanlar, çalışma dizini ve ortam), dosya sistemi (neyin değiştirilebileceği, okunabileceği ya da yasak olduğu), ağ (ana makine loopback dahil gelen ve giden bağlantı) ve kullanıcı arayüzü (masaüstüne ve ilgili kaynaklara erişim). Kuruluşlar Intune gibi yönetim politikasıyla kısıt ekleyebilir; böylece aynı ajan, geliştirici kuruluşun güvenlik duruşunu koda gömmeden farklı kurumsal sınırlar içinde çalışabilir. Microsoft, Intune politikasının yakında Windows 11’deki MXC süreç kaplarını yöneteceğini söylüyor.
Bir ajanın neye ihtiyaç duyduğunu bilmiyorsanız en az ayrıcalıklı bir politika yazmak zor; bu yüzden MXC’nin üç modu var:
- Enforcement. Verilmemiş erişim engellenir, etkinlik raporu yok. Üretim modu.
- Learning. Verilmemiş erişim engellenir ve bir JSON etkinlik raporuna kaydedilir; hataları teşhis etmek ve politikanın yalnızca gerekeni verdiğini doğrulamak için.
- Permissive. Verilmemiş erişime izin verilir ve kaydedilir; politikayı uygulamadan bir ajanı gözlemlemek için. Diğer işletim sistemi ya da kurumsal kısıtları atlatmaz.
Etkinlik raporları yalnızca Windows’ta, süreç kaplarından üretiliyor. Microsoft, bir politika bir şeyi engellerse ajanın görevi mevcut izinlerle tamamlayamadığını açıklaması ve desteklenen yerde bir eylem istemesi gerektiğini, sessizce başarısız olmaması gerektiğini söylüyor.
Hangi ajanlar destekliyor?
Microsoft, OpenAI Codex, GitHub Copilot, OpenClaw, Replit, LM Studio ve Unsloth’un MXC’yi zaten desteklediğini söylüyor ve NVIDIA, OpenShell’i ona entegre etmiş; bu, dosyalara ve çıkarım hizmetlerine erişim için politika kontrolleri, gelişmiş ağ kontrolleri, kimlik bilgisi yönetimi ve kurumlar için OCSF denetimi ekliyor. Anthropic’in Claude Code’u, Box, Egnyte, Heidi Health, Nous Research’ün Hermes Agent’ı, Manus, Perplexity, Raycast ve Simular ile birlikte destek yayımlayacaklar arasında. Meta’nın kişisel ajanı Muse for Windows, MXC entegrasyonuyla yerel bir Windows uygulaması olarak yakında geliyor. Microsoft’un ortak grafiği hangi ortakların bugün destek sunduğunu söylemiyor; bu yüzden yazılı listelere dayanıyoruz.
GitHub Copilot bunu nasıl kullanıyor?
GitHub ve Microsoft yazısına göre Copilot, MXC’yi politikayı yerel işletim sistemi kontrollerine çeviren açık kaynaklı bir kütüphane olarak kullanıyor. Windows’ta süreç kabı arka ucunun BaseContainer katmanını, macOS’ta Seatbelt’i, Linux’ta bubblewrap’i kullanıyor; bu yerel arka uçlar ayrı bir sanal makine ya da kap imajı gerektirmiyor. Sandbox açıkken kabuk komutları ve, varsayılan olarak, yerel Model Context Protocol sunucuları ile dil sunucuları süreç sınırının içinde çalışıyor. Yazarlar sınırları belirtiyor: Copilot’un yerleşik dosya araçları Copilot’un kendi içinde çalışıyor; yani ajan koşum takımı isteklerini politikaya göre denetliyor ama bu, işletim sistemi tarafından uygulanan alt süreç yalıtımı değil; uzak MCP sunucuları yerel sandbox’ın dışında, Copilot orada bağlantı politikalarını süreç içinde denetliyor. Copilot CLI’daki /sandbox komutu bunu ayarlıyor.
Ne kadar olgun ve açık kaynak mı?
MIT lisanslı, çoğunlukla Rust ile yazılmış bir proje. GitHub deposu 6 Şubat 2026’da oluşturulmuş ve sürümleri v0.8.0 (22 Ağustos), v0.9.0 (29 Eylül) ve v1.0.0 (7 Ekim) olarak ilerlemiş. 11 Ekim’de GitHub’ın API’si üzerinden kontrol ettiğimizde 2.622 yıldız, 135 fork ve 59 açık sorun vardı ve son push 10 Ekim’deydi. Microsoft arka uçları, politika yazımını, yönetilebilirliği ve gözlemlenebilirliği genişletmeyi sürdüreceğini söylüyor ve geri bildirimi GitHub sorunları üzerinden bekliyor.
Microsoft neyi söylemiyor?
- Bağımsız test. Buradaki hiçbir şey üçüncü taraf doğrulaması değil; her güç beyanı Microsoft’un.
- Her arka ucun gücü. Microsoft yalnızca arka uçların farklı olduğunu ve uygunluk için değerlendirilmesi gerektiğini söylüyor; MicroVM deneysel.
- Yönetici parçaları. Entra ajan kimliği ve MXC için Intune politikası “yakında”; Agent 365’in yerel ajanlara genişlemesi de gelecekte.
- Claude Code. Anthropic’in ajanı tarihsiz olarak “destek yayımlayacak” listesinde; Anthropic’in zamanlamaya dair bir açıklamasını aramadık.
- Kapsam. Dipnotlar, kullanılabilirlik ve zamanlamanın cihaza, pazara ve silikon platformuna göre değişebileceğini söylüyor.
Akılda tutulacaklar
Bunlar bizim gözlemlerimiz:
- Sınır ajanın dışında, mesele bu. Microsoft’un bir ajanın kendi güvenlik otoritesi olamayacağı beyanı, tek bir aracın uzunluk sınırının farklı bir yoldan aşıldığı Anthropic raporunun dersini yineliyor. Bir yalıtım katmanı eylemin kendisini sınırlıyor.
- Pratik adım Learning modu. Yeni bir ajanı Learning modunda çalıştırmak neye dokunmaya çalıştığının kaydını çıkarır; bu, en az ayrıcalıklı bir politika için tahminden iyi bir başlangıç noktası.
- Sandbox’ın kenarlarını okuyun. Copilot örneğinde kabuk komutları yalıtılıyor ama yerleşik dosya araçları ve uzak MCP sunucuları farklı denetleniyor. Ajanınızın hangi eylemlerinin sınırın içinde kaldığını bilin.
- Sanallaştırma yöneticileri için bir referans var. MicroVM ve WSLc, Microsoft’un donanım destekli yalıtıma yanıtları ve biri açıkça deneysel.
- Dayanmadan önce desteği kontrol edin. Ajanınızın MXC’yi bugün entegre edip etmediği ajan başına bir soru ve Microsoft’un listesindekilerin bir kısmı gelecek.
Editoryal inceleme: 11 Ekim 2026 (YZ). Microsoft’un Windows Developer Blog ve Windows Experience Blog yazılarından ve Microsoft Command Line yazısından (11 Ekim’de tarayıcımızla tam okundu), ayrıca MXC deposunun herkese açık GitHub verisinden hazırlandı. MXC’yi çalıştırmadık, deponun belgelerini ya da kodunu okumadık ve Microsoft’un bağlantılı belgelerini okumadık. Kapak ve ortak grafiği Microsoft’un; arka uç tablosu bize ait. “Akılda tutulacaklar” bizim.
Kaynaklar
- Microsoft Execution Containers: Policy-driven containment for AI agents (Windows Developer Blog, 7 Ekim 2026) ↗Microsoft (Windows Developer Blog)
- Building Windows for hybrid intelligence (Windows Experience Blog, 7 Ekim 2026) ↗Microsoft (Windows Experience Blog)
- Bringing local models and sandboxed tools to Windows and GitHub Copilot (Microsoft Command Line, 7 Ekim 2026) ↗Microsoft ve GitHub
- microsoft/mxc (GitHub) ↗Microsoft (GitHub)
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder