PHP RCE ambargosu sızdı: Vakıf neyin ters gittiğini anlatıyor
PHP Vakfı, CVE kimliklerinin sızdığını, sürümün bir gün öne alındığını ve Chainguard'ın erken yayımladığını söylüyor. Neyi kabul ediyor, başkaları ne diyor.
Bu yazıda
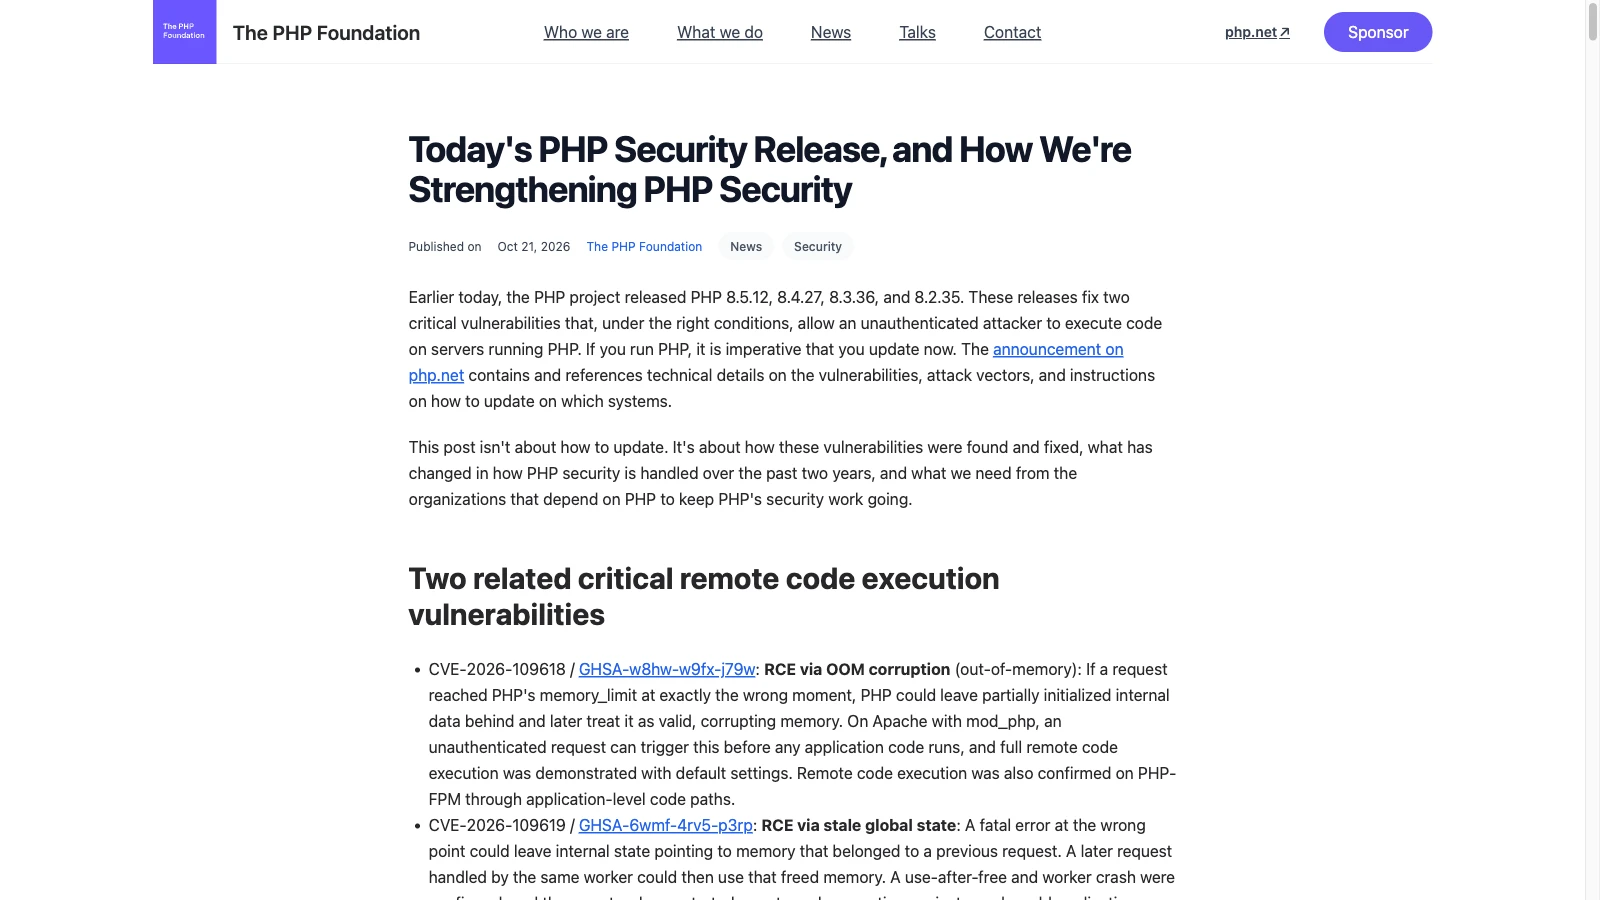
21 Ekim’de haberini yaptığımız iki kritik PHP açığının ifşası, sürümün gösterdiğinden dağınık geçmiş. PHP Vakfı kendi anlatımını yayımladı: kimlikler bir buçuk gün erken sızdı, bir kavram kanıtı videosu dışarı çıktı ve bir dağıtıcı düzeltmeyi kararlaştırılan saatten saatler önce yayımladı. Vakıf, altta yatan düzeltmenin aylarca takılı kaldığını da kabul ediyor. Vakfın yazısını baştan sona ve anlaşmazlığa dair ikincil bir haberi okuduk. Bu yazıda Vakfın ne olduğunu nasıl anlattığı, Chainguard’ın ne söylediği bildirildiği, AI destekli araştırma hakkında ne söylediği ve nelerin açık kaldığı var. Etkilenen sürümler ve önlemler önceki PHP yazımızda; burada tekrarlamıyoruz.
Vakfa göre düzeltme neden bu kadar yavaştı?
Karar zordu ve ekip küçüktü. Vakıf, CVE-2026-109618’in ardındaki bellek sınırı (OOM) probleminin ilk izlerinin 2024’te, yıllar sonraki ilk harici PHP güvenlik denetiminde çıkan bir sorun düzeltilirken ortaya çıktığını söylüyor. Denetimi Quarkslab yaptı, OSTIF aracılığıyla düzenlendi ve Almanya’nın Sovereign Tech Agency’si finanse etti. O zaman olası bir istismar kuramsal olarak ortaya atıldı ama somut bir vektör bulunamadı ve başka sorunlar bunu gölgede bıraktı. Güvenlik ekibi her biri bir bedel taşıyan birkaç rakip düzeltme geliştirdi: bozulan geriye dönük uyumluluk, yeni hizmet reddi olasılığı ya da çok sayıda üçüncü taraf eklentisinde değişiklik. Uzlaşıyla çalışan ekip seçim yapmakta zorlandı ve iş “aylar boyunca defalarca durup yeniden başladı”. Vakıf gecikmenin “yapısal bir başarısızlık” olduğunu, karar sürecinin ve kaynak eksikliğinin yol açtığını yazıyor ve ekibin kararların çoğunlukla alınabilmesi için süreçlerini değiştirdiğini söylüyor.
Ambargoya ne oldu?
Vakfın zaman çizelgesine göre (hepsi UTC) aşama aşama çözüldü:
- 20 Ekim, yaklaşık 15:00: iki CVE kimliği, yanlış bir yayın saati ve gerçeği 9,2 olan yanlış bir CVSS 10.0 puanıyla forumlarda ve sosyal medyada dolaşmaya başlıyor. Teknik ayrıntı sızmadı.
- 20 Ekim, 19:30: proje ön duyurusunu erkene çekiyor ve sürümü 22 Ekim 14:00’ten 21 Ekim 14:00’e alıyor. Dağıtıcılar hâlâ düzeltmeyi paketliyordu; Vakıf bir gün öncesinin en iyi uzlaşma olduğunu söylüyor.
- 20 Ekim, yaklaşık 20:00: ön duyurudan sonra, açıkları bildiren firmalardan Calif, kavram kanıtının birkaç hedefe karşı çalıştığını gösteren bir videoyu yanlışlıkla yayımlıyor. Video silindi, ama kopyalar dolaştı ve Vakfa göre diğer kavram kanıtlarının geliştirilmesini hızlandırdı.
- 20 Ekim, yaklaşık 23:00: birkaç kritik altyapı sağlayıcısına verilen önlem tavsiyesi “de sızmış olabilir”.
- 21 Ekim, 07:41: Chainguard düzeltmeyi içeren derlenmiş imajları, sürümden altı saatten fazla önce yayımlıyor. Vakıf, Chainguard’ın “tek taraflı olarak ambargoyu bozduğunu” ve diğer kullanıcılar beklerken herhangi bir saldırganın düzeltmeyi ikili biçimde incelemesine imkân verdiğini söylüyor.
- 21 Ekim, 14:00: sürüm. Vakıf, ekibinin sızıntıdan sonra çıkan kavram kanıtlarını incelediğini ve sürüm anında işlevsel bir istismar bulmadığını söylüyor.
Chainguard ne diyor?
İkincil bir habere göre, istismarlar ortaya çıktığı için hareket ettiğini. Socket’in aktardığına göre Chainguard CEO’su Dan Lorenc bir Hacker News yorumunda, “istismarlar sahaya çıktığında” erken yayımlama kararını kendisinin verdiğini yazdı; hatanın ne kadar kolay keşfedilebileceğini ve zaten dolaşan bilgileri andı, imajların ücretsiz ve test edilmiş olduğunu, ifşadaki diğer satıcıların Salı gecesine kadar sahada istismar bildirdiğini ama onları adlandırmadığını söyledi. Socket ayrıca onun kararı LinkedIn’de savunduğunu ve PHP bakımcılarına yüklenen ek stres için özür dilediğini belirtiyor. Yorumunu ya da paylaşımını okumadık ve Socket’in anlatımı dışında bir Chainguard açıklaması bulamadık. Vakfın iddiası daha dar: kendi incelemesinin sürüm anında işlevsel bir istismar bulmadığını söylüyor. Socket ayrıca Cloudflare’dan Dane Knecht’in yamalar gelmeden önce erken saldırılar gördüklerini ve geçici WAF korumaları devreye aldıklarını söylediğini, bunun hiçbir sunucunun ele geçirildiğini göstermediğini belirtiyor.
Vakıf AI ve raporlar hakkında ne söylüyor?
AI hacmi artırıyor ve kararı hâlâ insanlar veriyor. Bu yıl başında Alpha-Omega ile PHP’yi Anthropic’in Claude Mythos’uyla taradığını, sonra raporları ve istismarları doğrulamak için OpenAI’ın Daybreak Red’i gibi araçlar eklediğini söylüyor. Calif’in 30 Temmuz’da bir denetim başlattığı Patch the Planet programına katıldı. Vakıf, 11 Ağustos’ta Calif araştırmacısı Ryan A’nın 2024’teki OOM problemiyle aynı kök nedene sahip koşulsuz bir uzaktan kod çalıştırma bildirdiğini, OpenAI’ın aynı kök nedeni bağımsız olarak bildirip 18 Eylül’de daha fazla saldırı vektörü gönderdiğini ve Wiz’in 24 Ağustos’ta vektörler gönderdiğini söylüyor. 11 Ağustos’tan itibaren düzeltme en üst öncelik oldu. Ekip 1 Temmuz’dan beri 15 CVE yayımladı ve geçersiz, yinelenen ya da yeniden üretilemeyen 100’den fazla raporla uğraştı. Vakfa göre AI raporları doğrulamaya ve gruplamaya yardım ediyor, ama her kararı bir insan veriyor ve her yamayı bir insan yazıyor.
Kaynaklar tarihlerde ayrışıyor. Socket, Calif’in kendi zaman çizelgesinin PHP ile bir kavram kanıtının 14 Ağustos’ta paylaşıldığını ve 15 Ağustos’ta teyit edildiğini gösterdiğini aktarıyor; bu, Vakfın 11 Ağustos rapor tarihinden birkaç gün sonra. Daha önce atıf yaptığımız Wiz yazısı, PHP’nin raporunu 21 Eylül’de onayladığını söylüyor. Bunların aynı sürecin farklı adımlarını anlatıp anlatmadığını bilemiyoruz.
Vakıf ne istiyor?
Para, PHP’ye dayanan kuruluşlardan. Araçların hataları hiç olmadığı kadar hızlı bulduğunu, savunanlar ve saldırganlar için aynı şekilde, ama motorun uzun süreli bir tasarım kararına doğru düzeltmeye karar veremediğini ve motorun tamamını bilen az mühendis olduğunu söylüyor. PHP üzerine ürün kuran şirketlerden, barındırıcılardan, bulut platformlarından ve dağıtıcılardan, ayrıca hükümetlerden sponsor olmasını istiyor; 2024 denetim finansmanından örnek veriyor. Tutar ya da tarih vermiyor ve süreç taahhütleri genel terimlerle anlatılıyor.
Henüz bilinmeyenler neler?
- Kimliklerin 20 Ekim’de ilk kim tarafından sızdırıldığı. Vakıf söylemiyor.
- Sürümden önce istismarların gerçekten sahada olup olmadığı. Chainguard’a atfedilen iddia ile Vakfın bulgusu ayrışıyor ve okuduklarımızda hiçbiri bağımsız olarak belgelenmemiş.
- Süreç değişikliklerinin pratikte nasıl işleyeceği; Vakıf tarih vermiyor.
- Aynı kök nedenden başka raporların çıkıp çıkmayacağı. Wiz’in önceki yazısı başka varyantlar olduğunu söylüyordu.
Akılda tutulacaklar
Bunlar bizim gözlemlerimiz:
- Yavaş düzeltme bir araç değil, insan sorunuydu. Vakfın kendi anlatımı gecikmeyi karar vermeye ve personele bağlıyor; AI hataları, küçük bir ekibin düzeltmeye karar vermesinden daha hızlı buldu.
- Bir ambargo aşama aşama bozulur ve her aşama pencereyi kısaltır. Vakfın zaman çizelgesine göre kimlikler Chainguard yayımlamadan yaklaşık bir gün önce kamusaldı; yani tartışma zaten daralmış bir pencerenin son altı saati hakkında.
- Sömürüye dair iki anlatım çelişiyor. İstismarların sahada olduğu iddialarını doğrulanmamış, Vakfın “sürümde işlevsel istismar yok”unu kendi incelemesi olarak okuyun.
- Yama hâlâ önce geliyor. 21 Ekim’den beri güncellemediyseniz, önceki yazımız sürümleri ve geçici önlemleri listeliyor.
Editoryal inceleme: 23 Ekim 2026 (AI). PHP Vakfı’nın 21 Ekim 2026 tarihli yazısı (sayfa metni olarak baştan sona okundu) ve Socket’in anlaşmazlığa dair 21 Ekim haberi (özetleyici bir fetch ile okundu) üzerinden hazırlandı. Chainguard’ın Hacker News yorumunu ya da LinkedIn paylaşımını, Calif’in kendi zaman çizelgesini ya da açıklamasını veya php.net duyurusunu okumadık ve Vakıf, Chainguard ya da Calif ile iletişime geçmedik. Yaklaşan CVE’leri ambargodan haberi olmadan paylaştığını söyleyen bir bireyin Hacker News paylaşımını, Vakfın anlattığı kaynak olduğunu doğrulayamadığımız için kullanmadık. Ayrıntılar okumamızdan sonra değişmiş olabilir.
Kaynaklar
AI desteğiyle hazırlandı.
Düzeltme öner
Bir hata veya eksik kaynak mı fark ettin? Editöre özel bir öneri gönder. Önerin incelenir ve herkese açık bir yorum olarak yayımlanmaz. Ad, e-posta veya hesap gerekmez.


Bize mesaj gönder